Seguridad y privacidad de agentes IA, además de su coste, son aspectos fundamentales que debemos conocer antes de crear, instalar o utilizar agentes de inteligencia artificial. Aunque estas herramientas permiten automatizar tareas, consultar información y conectar aplicaciones, también pueden introducir riesgos relacionados con el acceso a nuestros datos, la ejecución de operaciones y los gastos de funcionamiento.
Un agente IA no es simplemente un chatbot que responde preguntas. Dependiendo de su configuración, puede consultar documentos, utilizar herramientas, comunicarse con servicios externos e incluso realizar determinadas acciones de forma automatizada.
Estas capacidades ofrecen numerosas posibilidades, pero también requieren establecer límites y adoptar medidas de protección.
Por ejemplo, un agente conectado a nuestro correo electrónico podría acceder a información privada. Si además dispone de permisos para enviar mensajes, una configuración incorrecta podría provocar acciones no deseadas.
Del mismo modo, un agente que utiliza modelos de lenguaje mediante una API puede generar costes que aumenten según el número de solicitudes y la complejidad de las tareas.
En esta guía aprenderemos a identificar los principales riesgos, proteger nuestros agentes, comprender cómo se procesan los datos y controlar los gastos asociados a su funcionamiento.
Nuestro objetivo será utilizar la inteligencia artificial de forma responsable, comenzando con configuraciones sencillas y ampliando sus capacidades únicamente cuando dispongamos de los controles necesarios.
Qué riesgos debemos conocer antes de utilizar agentes IA
Antes de utilizar un agente de inteligencia artificial, debemos comprender qué información puede procesar, qué herramientas tiene disponibles y qué operaciones está autorizado a realizar.
Los riesgos dependerán de su configuración y del entorno donde se ejecute.
No presenta las mismas necesidades de seguridad un asistente educativo que responde preguntas generales que un agente conectado a documentos empresariales, cuentas de correo electrónico o aplicaciones con permisos de escritura.
Por eso, debemos analizar cada proyecto de forma individual.
1. Los riesgos de seguridad y privacidad de agentes IA
La seguridad es uno de los primeros aspectos que debemos revisar cuando desarrollamos o utilizamos agentes IA.
Estos sistemas pueden incorporar modelos de lenguaje, herramientas, APIs y conexiones con aplicaciones externas.
Cada uno de estos componentes puede introducir vulnerabilidades o errores de configuración.
Por ejemplo, un agente podría disponer de permisos excesivos para acceder a determinados servicios.
También podría recibir información manipulada que intentara modificar su comportamiento.
Otro problema habitual consiste en almacenar incorrectamente las credenciales utilizadas para conectar aplicaciones y modelos de lenguaje.
Si una clave de API queda expuesta, una persona no autorizada podría intentar utilizarla para acceder al servicio correspondiente.
Por eso, debemos proteger las credenciales, limitar los permisos y revisar las herramientas disponibles.
También es importante comprobar que las operaciones realizadas por el agente se corresponden con las instrucciones y los objetivos establecidos.
2. Qué ocurre con nuestros datos cuando utilizamos agentes IA
Los agentes de inteligencia artificial pueden procesar diferentes tipos de información.
Por ejemplo, pueden recibir preguntas, analizar documentos, consultar bases de datos o recuperar información mediante herramientas externas.
Sin embargo, debemos conocer qué sucede con esos datos durante su procesamiento.
Cuando utilizamos un modelo alojado por un proveedor externo, determinadas solicitudes pueden enviarse a sus servidores.
Además, las aplicaciones conectadas y los sistemas donde ejecutamos nuestro agente pueden almacenar registros o conservar información.
El tratamiento de los datos dependerá de los proveedores, las herramientas y la configuración que utilicemos.
Por tanto, antes de incorporar información personal o confidencial, debemos revisar las condiciones de privacidad de los servicios correspondientes.
También conviene comprobar qué información necesita realmente nuestro agente.
Si una tarea puede realizarse utilizando datos ficticios o información pública, no tiene sentido proporcionar acceso innecesario a documentos privados.
Esta precaución resulta especialmente importante cuando comenzamos a desarrollar nuestros primeros proyectos.
Modelos de IA abiertos y cerrados
3. Los peligros de conceder permisos excesivos
Las herramientas permiten ampliar las capacidades de los agentes IA.
Sin embargo, también pueden aumentar los riesgos cuando disponen de permisos innecesarios.
Por ejemplo, podemos desarrollar un agente que consulte determinados documentos almacenados en una aplicación externa.
Si su función consiste únicamente en recuperar información, no necesita necesariamente permisos para modificar o eliminar archivos.
Lo mismo ocurre con las cuentas de correo electrónico, las bases de datos y otros servicios conectados.
Debemos conceder únicamente los permisos imprescindibles para realizar cada tarea.
Este criterio se conoce como principio de mínimo privilegio.
Además, debemos distinguir entre operaciones de lectura y acciones que pueden modificar información.
Cuando incorporamos herramientas capaces de enviar mensajes, realizar compras, modificar registros o eliminar documentos, necesitamos establecer controles adicionales.
Las operaciones importantes o difíciles de revertir deberían requerir validaciones adecuadas y, cuando corresponda, aprobación humana.
4. Las respuestas incorrectas y las decisiones inesperadas
Los modelos de lenguaje pueden generar respuestas incorrectas, interpretar mal determinadas instrucciones o presentar información inventada como si fuera verdadera.
Este comportamiento puede afectar al funcionamiento de los agentes que dependen de sus respuestas.
Por ejemplo, un agente educativo podría proporcionar una explicación incorrecta.
Sin embargo, las consecuencias podrían ser mayores si utilizamos un agente para realizar operaciones sobre información importante.
También debemos recordar que un agente puede seleccionar una herramienta inadecuada o utilizarla de forma inesperada.
Por eso, no debemos confiar exclusivamente en que el modelo interprete correctamente nuestras instrucciones.
Necesitamos comprobar las respuestas, validar las operaciones y establecer límites técnicos.
Durante las primeras pruebas conviene utilizar información ficticia y herramientas que no puedan provocar modificaciones importantes.
Posteriormente, podremos ampliar sus capacidades de forma progresiva.
5. Qué es la inyección de instrucciones o prompt injection
Uno de los riesgos específicos de los sistemas basados en modelos de lenguaje es la inyección de instrucciones, conocida como prompt injection.
Este problema aparece cuando un agente recibe contenido que intenta modificar su comportamiento mediante instrucciones que no debería obedecer.
Por ejemplo, imaginemos que nuestro agente consulta una página web para obtener información.
Esa página podría contener un texto diseñado para convencer al modelo de ignorar sus instrucciones originales o utilizar indebidamente alguna herramienta.
El contenido de una página web, un documento o un mensaje externo no debe considerarse automáticamente una instrucción autorizada.
Sin embargo, los modelos pueden interpretar incorrectamente esta separación.
Por eso, debemos tratar la información externa como contenido potencialmente no fiable.
También necesitamos limitar las herramientas disponibles y establecer controles sobre las operaciones que el agente puede ejecutar.
Es importante comprender que indicar al modelo que ignore las instrucciones maliciosas no constituye, por sí solo, una protección suficiente.
La seguridad debe apoyarse también en permisos, validaciones y mecanismos de supervisión.
6. Los costes inesperados de los agentes IA
Además de la seguridad y la privacidad, debemos conocer los posibles gastos asociados al funcionamiento de nuestros agentes.
Cuando utilizamos modelos de lenguaje mediante APIs, el proveedor puede aplicar tarifas según el consumo.
El coste dependerá de factores como el modelo seleccionado, la cantidad de información procesada y el número de solicitudes realizadas.
Además, un agente puede necesitar varias interacciones con el modelo para completar una única tarea.
También debemos considerar los gastos asociados a determinadas herramientas externas, bases de datos, plataformas de automatización o servicios de alojamiento.
Por ejemplo, si ejecutamos nuestro agente en un servidor VPS, tendremos que contemplar el coste del servidor y su mantenimiento.
Si utilizamos modelos locales, también debemos tener en cuenta los recursos informáticos necesarios y el consumo energético.
Por tanto, no debemos asumir que un agente será gratuito únicamente porque utilizamos herramientas que podemos instalar sin pagar una licencia.
Antes de comenzar, conviene definir un presupuesto y revisar los mecanismos disponibles para controlar el consumo.
7. La importancia de establecer límites desde el principio
Después de conocer los principales riesgos, podemos comprender por qué resulta recomendable comenzar con agentes sencillos y configuraciones controladas.
No necesitamos conectar todas nuestras aplicaciones ni proporcionar acceso a información privada desde el primer momento.
Podemos comenzar con un agente educativo que utilice datos ficticios y herramientas de bajo riesgo.
Posteriormente, cuando hayamos comprobado su funcionamiento, podremos incorporar nuevas capacidades.
Antes de ampliar nuestro proyecto, conviene revisar los siguientes aspectos:
- Qué información necesita procesar nuestro agente.
- Qué herramientas y aplicaciones tiene conectadas.
- Qué permisos necesita para realizar sus tareas.
- Qué operaciones requieren supervisión humana.
- Dónde se almacenan y procesan los datos.
- Qué costes puede generar durante su funcionamiento.
- Cómo detectaremos errores o comportamientos inesperados.
Estas comprobaciones nos ayudarán a establecer una base más segura y controlar mejor nuestro proyecto.
Debemos recordar que la seguridad no es una configuración que realizamos una sola vez.
Es un proceso continuo que requiere revisar los permisos, actualizar los componentes y comprobar periódicamente el funcionamiento del sistema.
En el siguiente apartado aprenderemos cómo proteger nuestros agentes de inteligencia artificial mediante medidas concretas de seguridad.
Cómo proteger nuestros agentes de inteligencia artificial
Proteger nuestros agentes de inteligencia artificial es fundamental cuando comenzamos a conectar modelos de lenguaje, herramientas y aplicaciones externas.
Aunque un agente sencillo puede limitarse a responder preguntas, otros sistemas tienen capacidad para consultar documentos, acceder a bases de datos o ejecutar determinadas operaciones.
Por tanto, la seguridad debe formar parte del diseño del proyecto desde el principio.
No es suficiente con proporcionar instrucciones al modelo y confiar en que siempre las seguirá correctamente.
También necesitamos proteger las credenciales, limitar los permisos, controlar las herramientas y establecer mecanismos que permitan detectar errores o comportamientos inesperados.
A continuación, conoceremos siete medidas que podemos aplicar para mejorar la seguridad de nuestros agentes IA.
1. Proteger las claves de API y las credenciales
Las claves de API permiten autenticar las conexiones entre nuestros agentes y determinados servicios externos.
Por ejemplo, podemos necesitar una clave para utilizar un modelo de lenguaje o acceder a una aplicación.
Estas credenciales deben tratarse como información confidencial.
Si una clave queda expuesta, una persona no autorizada podría intentar utilizarla para acceder al servicio correspondiente o generar gastos asociados a nuestra cuenta.
Por eso, nunca debemos incluir claves directamente en las instrucciones de un agente, documentos públicos o repositorios de código.
Tampoco debemos compartir capturas de pantalla que permitan visualizar las credenciales.
Cuando utilizamos n8n, debemos configurar las conexiones mediante su sistema de gestión de credenciales.
Si desarrollamos nuestro agente mediante programación, podemos utilizar mecanismos adecuados para gestionar secretos, evitando incorporarlos directamente al código.
Además, conviene revisar periódicamente las credenciales que tenemos activas.
Si sospechamos que una clave ha quedado expuesta, debemos revocarla o sustituirla siguiendo el procedimiento del proveedor.
2. Aplicar el principio de mínimo privilegio
Una de las medidas más importantes consiste en conceder a nuestro agente únicamente los permisos necesarios para realizar su trabajo.
Este criterio se conoce como principio de mínimo privilegio.
Por ejemplo, imaginemos que desarrollamos un agente encargado de consultar determinados documentos.
Si únicamente necesita leer información, no deberíamos proporcionarle permisos para modificar o eliminar archivos.
Lo mismo ocurre con las cuentas de correo electrónico, los calendarios, las bases de datos y otras aplicaciones conectadas.
Siempre que sea posible, utilizaremos cuentas específicas para cada integración y limitaremos los permisos disponibles.
También debemos diferenciar las herramientas que consultan información de aquellas que pueden ejecutar operaciones con consecuencias importantes.
Por ejemplo, enviar un correo electrónico o eliminar un documento requiere controles diferentes a consultar un archivo público.
Antes de incorporar una herramienta, comprobaremos qué operaciones permite realizar y si podemos restringir sus capacidades.
Cuantas menos acciones tenga disponibles nuestro agente, menor será el alcance de determinados errores o usos indebidos.
3. Proteger al agente frente a la inyección de instrucciones
Los agentes de inteligencia artificial pueden recibir información procedente de páginas web, documentos, correos electrónicos y otras fuentes externas.
Esta información puede contener instrucciones maliciosas diseñadas para alterar su comportamiento.
Este tipo de ataque se conoce como prompt injection o inyección de instrucciones.
Por ejemplo, un agente podría consultar un documento que incluya una orden para ignorar sus instrucciones originales y utilizar indebidamente una herramienta conectada.
El problema aparece cuando el sistema interpreta contenido externo como si fuera una instrucción autorizada.
Para reducir este riesgo, debemos tratar la información recuperada como contenido potencialmente no fiable.
También conviene limitar las herramientas disponibles y comprobar las operaciones que pueden realizar.
Las acciones importantes deben contar con validaciones independientes y, cuando corresponda, aprobación humana.
Además, podemos realizar pruebas con documentos ficticios que contengan instrucciones contradictorias para observar cómo responde nuestro agente.
Sin embargo, debemos recordar que ninguna instrucción escrita en el prompt garantiza por sí sola una protección completa.
La seguridad requiere combinar diferentes controles.
Recuerda y no olvides la Guía de OWASP sobre prompt injection
4. Validar las operaciones antes de ejecutarlas
Cuando un agente dispone de herramientas capaces de modificar información, necesitamos comprobar las operaciones antes de permitir su ejecución.
Por ejemplo, podemos desarrollar un agente que prepare respuestas para determinados correos electrónicos.
En lugar de permitir que envíe automáticamente todos los mensajes, podemos configurar un proceso que genere borradores y solicite nuestra aprobación.
Este enfoque resulta especialmente útil cuando las operaciones pueden afectar a otras personas o producir consecuencias difíciles de revertir.
También podemos establecer reglas para comprobar los datos recibidos.
Por ejemplo, una herramienta que consulta una base de datos debería aceptar únicamente los parámetros necesarios para realizar las operaciones autorizadas.
Las comprobaciones importantes deben ejecutarse mediante controles técnicos independientes del modelo de lenguaje.
De esta manera, aunque el agente interprete incorrectamente una instrucción, el sistema podrá impedir determinadas operaciones.
Durante nuestros primeros proyectos, conviene comenzar utilizando herramientas de consulta y ampliar los permisos progresivamente.
5. Mantener actualizados los componentes del sistema
La seguridad de nuestro agente no depende únicamente del modelo de lenguaje.
También debemos proteger la plataforma donde lo ejecutamos, las herramientas conectadas y los servicios que utiliza.
Por ejemplo, si instalamos n8n en nuestro ordenador o en un servidor VPS, tendremos que revisar las actualizaciones de la aplicación.
También debemos mantener actualizados el sistema operativo y los componentes relacionados con nuestro proyecto.
Las actualizaciones pueden incorporar correcciones de errores y solucionar vulnerabilidades conocidas.
Sin embargo, antes de aplicar cambios importantes conviene disponer de una copia de seguridad y comprobar la compatibilidad de nuestra configuración.
También debemos revisar las integraciones que dejamos de utilizar.
Una conexión innecesaria puede mantener permisos activos aunque nuestro agente ya no necesite acceder a ese servicio.
Por tanto, es recomendable realizar revisiones periódicas y eliminar los componentes que hayan dejado de ser necesarios.
6. Supervisar las ejecuciones y registrar los errores
Un agente puede funcionar correctamente durante las primeras pruebas y experimentar problemas cuando cambian las condiciones de utilización.
Por ejemplo, un proveedor puede modificar determinados requisitos de su API o una herramienta externa puede dejar de responder.
También pueden producirse errores de configuración o comportamientos inesperados del modelo.
Por eso, debemos disponer de mecanismos que permitan revisar las ejecuciones y detectar posibles problemas.
Si utilizamos n8n, podemos examinar el historial de ejecuciones y los detalles disponibles para identificar errores en los flujos de trabajo.
Sin embargo, debemos tener cuidado con la información que almacenamos en los registros.
Las ejecuciones pueden contener preguntas, respuestas u otros datos procesados por nuestro agente.
Por tanto, debemos limitar el acceso a esos registros y configurar su conservación según las necesidades del proyecto.
También conviene establecer mecanismos de aviso cuando se produzcan errores importantes.
La supervisión nos permitirá identificar problemas, investigar sus causas y mejorar progresivamente el funcionamiento del sistema.
7. Preparar un plan de respuesta ante incidentes
Aunque adoptemos diferentes medidas de seguridad, debemos contemplar la posibilidad de que se produzca algún incidente.
Por ejemplo, una credencial podría quedar expuesta o una herramienta podría ejecutar una operación no prevista.
Por eso, resulta conveniente preparar un procedimiento sencillo que nos permita actuar rápidamente.
En primer lugar, debemos identificar qué componentes podrían verse afectados.
Después, tendremos que determinar si es necesario detener temporalmente el agente o desactivar alguna de sus conexiones.
Si el incidente está relacionado con una clave de API, debemos seguir el procedimiento del proveedor para revocarla y generar una nueva.
También conviene revisar los registros disponibles para comprender qué ha ocurrido.
Cuando exista información personal afectada, tendremos que evaluar las obligaciones legales correspondientes.
Finalmente, debemos corregir el problema antes de volver a utilizar el agente.
Podemos resumir nuestro procedimiento básico en los siguientes pasos:
- Detectar el incidente e identificar los componentes afectados.
- Detener las operaciones que puedan aumentar sus consecuencias.
- Revocar las credenciales comprometidas cuando corresponda.
- Revisar los registros y determinar el alcance del problema.
- Aplicar las correcciones necesarias.
- Comprobar que el sistema vuelve a funcionar de forma segura.
- Documentar lo ocurrido para evitar problemas similares.
No necesitamos desarrollar inicialmente un procedimiento complejo, pero sí debemos conocer las acciones básicas que tendremos que realizar.
La seguridad de los agentes de inteligencia artificial requiere combinar prevención, supervisión y capacidad de respuesta.
En el siguiente apartado aprenderemos cómo proteger la privacidad y gestionar correctamente los datos que procesan nuestros agentes IA.
Privacidad y protección de los datos
La privacidad y la protección de los datos son aspectos fundamentales cuando utilizamos agentes de inteligencia artificial.
Un agente IA puede procesar preguntas, documentos, conversaciones, correos electrónicos y otros tipos de información, dependiendo de las herramientas y aplicaciones que tenga conectadas.
Por eso, antes de utilizarlo debemos conocer qué datos necesita, dónde se procesan y quién puede acceder a ellos.
También debemos comprobar si la información se envía a proveedores externos, cuánto tiempo se conserva y qué medidas de seguridad existen para protegerla.
Estas precauciones resultan especialmente importantes cuando trabajamos con datos personales, información empresarial o documentos confidenciales.
A continuación, conoceremos siete aspectos que debemos revisar para mejorar la privacidad de nuestros agentes de inteligencia artificial.
1. Identificar qué datos procesa nuestro agente IA
El primer paso para proteger la privacidad consiste en identificar qué información necesita nuestro agente para realizar sus tareas.
Por ejemplo, un asistente educativo puede responder preguntas generales sin necesidad de acceder a datos personales.
Sin embargo, un agente que organiza reuniones podría necesitar consultar información de un calendario.
Del mismo modo, un agente encargado de analizar documentos podría recibir archivos que contengan nombres, direcciones u otros datos personales.
Por tanto, debemos revisar qué información recibe el sistema y qué operaciones realiza con ella.
También conviene identificar los datos que pueden aparecer indirectamente en las conversaciones, los documentos adjuntos y los resultados proporcionados por las herramientas.
No debemos asumir que únicamente se procesa la información que escribimos directamente en el chat.
Una integración externa puede proporcionar información adicional que también necesitará protección.
Antes de conectar una aplicación, comprobaremos qué datos resultan imprescindibles para cumplir el objetivo del agente.
2. Aplicar el principio de minimización de datos
Una de las medidas más importantes para proteger la privacidad consiste en utilizar únicamente la información necesaria.
Este criterio se conoce como principio de minimización de datos.
Por ejemplo, si nuestro agente necesita clasificar consultas según su temática, probablemente no necesitará conocer el nombre completo, la dirección postal o el número de teléfono de cada persona.
Siempre que sea posible, debemos evitar recopilar información innecesaria.
También podemos estudiar técnicas de anonimización o seudonimización cuando resulten adecuadas para nuestro proyecto.
Sin embargo, debemos distinguir ambos conceptos.
La anonimización busca impedir que una persona pueda ser identificada mediante los datos tratados, teniendo en cuenta los medios razonablemente disponibles.
La seudonimización sustituye o separa determinados identificadores, pero los datos resultantes pueden seguir considerándose personales.
Durante nuestras primeras pruebas, lo más recomendable es utilizar datos completamente ficticios.
De esta manera, podremos comprobar el funcionamiento del agente sin exponer información real.
3. Comprobar dónde se procesan y almacenan los datos
Cuando utilizamos agentes de inteligencia artificial, debemos conocer dónde se procesa la información.
Si utilizamos un modelo de lenguaje mediante una API, las solicitudes pueden enviarse a la infraestructura del proveedor correspondiente.
Además, nuestro agente puede conectarse con aplicaciones externas que también procesen o almacenen información.
Por tanto, debemos revisar todos los servicios que participan en el funcionamiento del sistema.
No es suficiente con conocer dónde hemos instalado el agente.
Por ejemplo, aunque ejecutemos n8n en nuestro propio servidor VPS, podríamos estar utilizando un modelo de lenguaje alojado por un proveedor externo.
En ese caso, determinadas solicitudes seguirán enviándose fuera de nuestro servidor.
También debemos comprobar si las herramientas conectadas conservan información o generan registros.
Antes de utilizar datos personales, revisaremos las condiciones de los proveedores, las ubicaciones de tratamiento y las medidas de protección disponibles.
Si existen transferencias internacionales de datos, tendremos que evaluar los requisitos legales aplicables.
4. Conocer las obligaciones del RGPD
Cuando un proyecto está sujeto al Reglamento General de Protección de Datos (RGPD), debemos cumplir las obligaciones correspondientes al tratamiento de datos personales.
El RGPD establece principios como la licitud, la transparencia, la minimización de datos, la limitación de la finalidad y la seguridad.
Por tanto, antes de utilizar información personal en un agente IA, debemos identificar para qué necesitamos esos datos y cuál es la base jurídica que permite tratarlos.
También debemos determinar quién actúa como responsable del tratamiento y qué proveedores intervienen como encargados, cuando corresponda.
Dependiendo del proyecto, puede ser necesario formalizar acuerdos de tratamiento de datos con determinados proveedores.
Además, tendremos que facilitar la información exigida a las personas afectadas y disponer de procedimientos para atender sus derechos.
En determinados casos, también puede resultar necesaria una evaluación de impacto relativa a la protección de datos.
No todos los agentes presentan los mismos riesgos ni requieren exactamente las mismas medidas.
Por eso, debemos analizar las características concretas de nuestro proyecto antes de utilizar datos personales.
5. Controlar el historial de conversaciones y los registros
Los agentes de inteligencia artificial pueden generar diferentes tipos de registros durante su funcionamiento.
Por ejemplo, podemos conservar preguntas, respuestas, resultados de herramientas y detalles de las ejecuciones.
Estos registros resultan útiles para detectar errores y mejorar el sistema.
Sin embargo, también pueden contener información personal o confidencial.
Por tanto, debemos decidir qué información necesitamos conservar y durante cuánto tiempo.
Si utilizamos n8n, revisaremos las opciones relacionadas con el almacenamiento y la conservación de las ejecuciones.
También debemos comprobar si hemos incorporado memoria conversacional o bases de datos externas.
Cada componente puede almacenar información de manera diferente.
Por eso, conviene establecer periodos de conservación adecuados y limitar el acceso a los registros.
Cuando ya no necesitemos determinada información, debemos aplicar los procedimientos de eliminación correspondientes.
También tendremos que comprobar si existen copias de seguridad y cómo se gestiona la eliminación de los datos almacenados en ellas.
6. Proteger los documentos y las aplicaciones conectadas
Una de las ventajas de los agentes IA consiste en que podemos conectarlos con documentos, bases de datos y aplicaciones externas.
Sin embargo, estas conexiones también pueden facilitar el acceso a información que necesita protección.
Por ejemplo, un agente conectado a una carpeta de documentos podría recuperar archivos que contengan información personal.
Si dispone de permisos excesivos, también podría acceder a documentos que no necesita para realizar su trabajo.
Por eso, debemos revisar cuidadosamente las conexiones que incorporamos.
Siempre que sea posible, utilizaremos cuentas específicas y permisos limitados.
También podemos separar los documentos destinados al agente de aquellos que contienen información confidencial.
Cuando trabajamos con herramientas de recuperación de información, debemos comprobar que los resultados respetan los permisos establecidos para cada usuario.
No debemos permitir que una respuesta del modelo revele información a la que la persona que realiza la consulta no está autorizada a acceder.
Además, debemos recordar que la protección de los documentos no depende únicamente de las instrucciones proporcionadas al agente.
También necesitamos establecer controles técnicos en los sistemas de almacenamiento y recuperación.
7. Preparar una política básica de privacidad para nuestro agente
Después de identificar los datos que procesa nuestro agente, podemos preparar unas reglas básicas para gestionar la información.
No necesitamos comenzar redactando documentos complejos para un ejercicio educativo que utiliza exclusivamente datos ficticios.
Sin embargo, cuando desarrollamos un agente destinado a usuarios reales, debemos documentar cómo se utiliza y protege la información.
Podemos comenzar revisando los siguientes aspectos:
- Qué datos personales necesita nuestro agente y para qué los utiliza.
- Cuál es la base jurídica aplicable, cuando corresponda.
- Qué proveedores y aplicaciones intervienen en el tratamiento.
- Dónde se procesa y almacena la información.
- Quién puede acceder a los datos y qué permisos tiene.
- Durante cuánto tiempo se conserva la información.
- Qué mecanismos existen para atender solicitudes relacionadas con los derechos de las personas.
- Qué medidas de seguridad y procedimientos de respuesta ante incidentes hemos establecido.
Esta información nos ayudará a identificar los aspectos que debemos revisar antes de utilizar nuestro agente en un entorno real.
También conviene comprobar periódicamente las condiciones de los proveedores y las herramientas conectadas.
Debemos recordar que la privacidad no depende únicamente del lugar donde instalamos nuestro agente.
Es necesario analizar el funcionamiento completo del sistema, desde la recepción de la información hasta su procesamiento, almacenamiento y eliminación.
En el siguiente apartado estudiaremos cuánto cuesta crear y mantener un agente de inteligencia artificial, teniendo en cuenta los modelos de lenguaje, las APIs, las herramientas y las diferentes alternativas de alojamiento.
Cuánto cuesta crear y mantener un agente IA
El coste de crear y mantener un agente de inteligencia artificial depende de diferentes factores, como el modelo de lenguaje seleccionado, las herramientas conectadas, la plataforma utilizada y el lugar donde ejecutamos nuestro proyecto.
Podemos desarrollar agentes sencillos utilizando herramientas gratuitas, pero eso no significa necesariamente que su funcionamiento carezca de gastos.
Por ejemplo, un agente creado con n8n puede utilizar un modelo de lenguaje mediante una API de pago.
También podemos instalar determinadas herramientas en nuestro ordenador y evitar algunas cuotas de alojamiento, aunque seguiremos necesitando recursos informáticos y electricidad.
Por tanto, antes de comenzar un proyecto debemos distinguir entre los gastos de desarrollo, los costes de funcionamiento y las tareas de mantenimiento.
A continuación, conoceremos los principales elementos que pueden influir en el presupuesto de nuestros agentes IA.
1. Cuánto cuesta desarrollar nuestro primer agente IA
El presupuesto inicial dependerá de la complejidad del proyecto y de las herramientas que decidamos utilizar.
Por ejemplo, podemos desarrollar un agente educativo sencillo mediante n8n, conectar un modelo de lenguaje y añadir una herramienta de cálculo.
Si ya disponemos del entorno necesario, los principales gastos iniciales podrían estar relacionados con el acceso al modelo y el tiempo dedicado a preparar el proyecto.
Sin embargo, un agente destinado a un entorno empresarial puede necesitar componentes adicionales.
Por ejemplo, podríamos incorporar bases de datos, herramientas personalizadas, mecanismos de autenticación y sistemas de supervisión.
También tendríamos que considerar el tiempo necesario para configurar las integraciones, realizar pruebas y documentar el funcionamiento del sistema.
Por tanto, debemos diferenciar entre crear un prototipo educativo y desarrollar un agente preparado para trabajar con usuarios reales.
Antes de comenzar, conviene definir las funciones imprescindibles y evitar incorporar componentes que todavía no necesitamos.
2. El coste de los modelos de lenguaje y las APIs
Uno de los gastos más habituales de los agentes IA está relacionado con los modelos de lenguaje.
Cuando utilizamos un modelo alojado por un proveedor externo, normalmente accedemos a él mediante una API.
Dependiendo del servicio, el proveedor puede aplicar tarifas relacionadas con la cantidad de información procesada.
En muchos modelos de lenguaje, el consumo se mide mediante tokens.
Los tokens son unidades que el modelo utiliza para procesar el texto, aunque no equivalen exactamente a palabras.
Generalmente, debemos distinguir entre los tokens de entrada y los tokens de salida.
Los primeros corresponden a la información que enviamos al modelo, mientras que los segundos representan el contenido que genera como respuesta.
Las tarifas pueden ser diferentes para cada tipo de token.
Además, algunos proveedores aplican condiciones específicas para determinadas funciones, como el procesamiento de imágenes, las herramientas integradas o el almacenamiento temporal de información.
También debemos recordar que un agente puede realizar varias solicitudes al modelo para completar una única tarea.
Por eso, el coste de una conversación no siempre equivale al precio de una sola petición.
Antes de seleccionar un proveedor, revisaremos su documentación y las tarifas vigentes.
3. Cuánto cuesta utilizar n8n y otras plataformas
Las plataformas de automatización también pueden influir en el presupuesto de nuestro agente.
Por ejemplo, n8n dispone de diferentes modalidades de utilización.
Podemos estudiar sus planes de alojamiento gestionado o utilizar una instalación propia cuando las condiciones de licencia y nuestros recursos técnicos lo permitan.
Si elegimos un servicio gestionado, debemos revisar qué incluye el plan contratado.
Dependiendo de sus condiciones, pueden existir límites relacionados con las ejecuciones, los usuarios o determinadas funciones.
Si decidimos instalar n8n en nuestro propio servidor, tendremos que asumir las tareas de administración y mantenimiento.
Además, debemos recordar que utilizar una plataforma de automatización no incluye necesariamente el consumo de los modelos de lenguaje externos.
Por ejemplo, nuestro flujo podría ejecutarse en n8n y utilizar una API cuyo proveedor facture las solicitudes por separado.
Por tanto, antes de contratar cualquier servicio, debemos comprobar qué gastos están incluidos y cuáles se facturan de manera independiente.
4. Ejecutar agentes IA en local o en un servidor VPS
Otra decisión que influye en el presupuesto consiste en elegir dónde ejecutaremos nuestro agente.
Una posibilidad es utilizar nuestro propio ordenador.
Esta alternativa puede resultar interesante para aprender, desarrollar prototipos y realizar pruebas.
Sin embargo, debemos considerar los recursos disponibles, el consumo eléctrico y las limitaciones de mantener el ordenador encendido.
Otra posibilidad consiste en utilizar un servidor VPS.
Este tipo de servidor permite alojar determinadas aplicaciones y mantenerlas disponibles sin depender directamente de nuestro ordenador personal.
Sin embargo, normalmente tendremos que asumir una cuota de alojamiento.
El importe dependerá de las características del servidor, los recursos contratados y las condiciones del proveedor.
También debemos considerar las copias de seguridad, el almacenamiento y las tareas de mantenimiento.
Si queremos ejecutar directamente un modelo de lenguaje, tendremos que comprobar sus requisitos de memoria, procesamiento y, cuando corresponda, aceleración mediante GPU.
Un VPS adecuado para alojar una plataforma de automatización no necesariamente tendrá los recursos suficientes para ejecutar modelos de lenguaje exigentes.
Por tanto, debemos diferenciar entre alojar nuestro agente y ejecutar localmente el modelo que utiliza.
5. Los gastos de las herramientas y aplicaciones conectadas
Un agente de inteligencia artificial puede incorporar diferentes herramientas para ampliar sus capacidades.
Por ejemplo, podemos conectarlo con aplicaciones de correo electrónico, bases de datos, servicios de búsqueda o plataformas de almacenamiento.
Algunas integraciones pueden utilizarse sin costes adicionales dentro de determinados límites.
Sin embargo, otras requieren suscripciones o aplican tarifas relacionadas con el número de solicitudes y las operaciones realizadas.
También debemos considerar que una misma tarea puede utilizar varios servicios.
Por ejemplo, un agente podría consultar una herramienta de búsqueda, procesar los resultados mediante un modelo de lenguaje y guardar la información en una aplicación externa.
En ese caso, cada componente podría introducir sus propios costes.
Antes de incorporar una herramienta, debemos comprobar sus condiciones de utilización.
También conviene revisar si necesitamos realmente esa integración o si podemos realizar la misma tarea mediante una alternativa más sencilla.
Cuantas más herramientas incorporemos, más importante será mantener un registro de los servicios contratados y de sus gastos.
6. Los costes ocultos del mantenimiento y la seguridad
Cuando calculamos el presupuesto de un agente IA, es habitual centrarnos en las tarifas de los modelos y las plataformas.
Sin embargo, también debemos considerar los gastos asociados al mantenimiento y la seguridad.
Por ejemplo, una instalación propia puede necesitar actualizaciones, copias de seguridad y supervisión periódica.
También tendremos que revisar las credenciales, comprobar los permisos y resolver los errores que puedan aparecer.
Si utilizamos un servidor, podrían existir gastos adicionales relacionados con el almacenamiento, las copias de seguridad o el tráfico de datos.
Además, el tiempo dedicado a mantener el sistema también representa un coste.
Cuando desarrollamos agentes para otras personas o para una organización, debemos tener en cuenta la documentación, la formación y el soporte técnico.
Otro aspecto importante consiste en comprobar qué sucede cuando falla una herramienta o un proveedor modifica sus condiciones.
Puede ser necesario adaptar nuestro proyecto, cambiar determinados componentes o realizar nuevas pruebas.
Por tanto, un presupuesto realista debe contemplar tanto el desarrollo inicial como el mantenimiento posterior.
7. Preparar un presupuesto inicial para nuestro agente IA
Después de conocer los principales gastos, podemos preparar un presupuesto sencillo para nuestro proyecto.
No necesitamos comenzar con cálculos complejos.
Lo importante es identificar los servicios que utilizaremos y distinguir los gastos fijos de aquellos que dependen del consumo.
Podemos organizar nuestro presupuesto en las siguientes categorías:
- Modelo de lenguaje: solicitudes realizadas mediante API o recursos necesarios para ejecutar un modelo propio.
- Plataforma de automatización: servicio gestionado o instalación propia.
- Alojamiento: ordenador local, servidor VPS u otra infraestructura.
- Herramientas externas: aplicaciones y servicios conectados.
- Almacenamiento: bases de datos, documentos y copias de seguridad.
- Seguridad y mantenimiento: actualizaciones, supervisión y resolución de incidencias.
- Desarrollo: tiempo necesario para crear, probar y mejorar el agente.
Una vez identificados estos elementos, podremos calcular un presupuesto mensual aproximado.
También conviene reservar un margen para posibles variaciones del consumo.
Durante las primeras pruebas, utilizaremos límites de gasto y revisaremos periódicamente las solicitudes realizadas.
No debemos poner en funcionamiento un agente de forma continua sin comprender previamente los costes que puede generar.
En el siguiente apartado aprenderemos a calcular y reducir los gastos de nuestro agente IA mediante un ejemplo práctico, prestando especial atención al consumo de tokens, la selección de modelos y el control del presupuesto.
Cómo calcular y reducir los costes de nuestro agente IA
Calcular los costes de un agente de inteligencia artificial es fundamental para evitar gastos inesperados y mantener nuestro proyecto dentro del presupuesto disponible.
Aunque podemos desarrollar agentes sencillos utilizando herramientas gratuitas, algunos de sus componentes pueden generar gastos relacionados con los modelos de lenguaje, las plataformas de automatización, las herramientas externas y el alojamiento.
Además, debemos recordar que un agente puede realizar varias solicitudes para completar una única tarea.
Por tanto, el coste final no depende exclusivamente del número de conversaciones que mantengamos con nuestro sistema.
En este apartado aprenderemos a realizar una estimación sencilla, identificar los principales factores que influyen en el consumo y aplicar diferentes medidas para reducir los gastos.
1. Comprender cómo se calcula el consumo de tokens
Cuando utilizamos un modelo de lenguaje mediante una API, uno de los principales factores que debemos revisar es el consumo de tokens.
Los tokens son unidades que los modelos utilizan para procesar y generar información.
No equivalen exactamente a palabras, ya que una misma palabra puede dividirse en diferentes tokens dependiendo del modelo y del sistema de tokenización utilizado.
Normalmente, los proveedores diferencian entre tokens de entrada y tokens de salida.
Los tokens de entrada incluyen la información que enviamos al modelo.
Por ejemplo, pueden incorporar las instrucciones del agente, las preguntas del usuario, el historial de conversación y los resultados proporcionados por determinadas herramientas.
Los tokens de salida corresponden al contenido que genera el modelo.
Para estimar el coste de una solicitud, necesitamos conocer cuántos tokens hemos utilizado y qué tarifas aplica el proveedor.
También debemos comprobar si existen precios específicos para funciones adicionales, como el procesamiento de imágenes, las herramientas integradas o el almacenamiento temporal de información.
2. Calcular el coste de una solicitud mediante API
Podemos realizar una estimación utilizando una fórmula sencilla.
Coste de la solicitud = coste de entrada + coste de salida.
Para calcular cada componente, multiplicamos los tokens consumidos por la tarifa correspondiente.
Cuando las tarifas se expresan por millón de tokens, podemos utilizar las siguientes fórmulas:
Coste de entrada = (tokens de entrada / 1.000.000) × precio de entrada.
Coste de salida = (tokens de salida / 1.000.000) × precio de salida.
Imaginemos que utilizamos un modelo con las siguientes tarifas ficticias:
- Precio de entrada: 1 € por millón de tokens.
- Precio de salida: 4 € por millón de tokens.
- Consumo de entrada: 2.000 tokens.
- Consumo de salida: 500 tokens.
El cálculo sería el siguiente:
Coste de entrada = (2.000 / 1.000.000) × 1 € = 0,002 €.
Coste de salida = (500 / 1.000.000) × 4 € = 0,002 €.
Por tanto, el coste total estimado de esta solicitud sería de 0,004 €.
Este ejemplo tiene una finalidad exclusivamente educativa. Los precios utilizados son ficticios y no corresponden a las tarifas de ningún proveedor concreto.
Además, el cálculo no incluye posibles gastos adicionales relacionados con herramientas, almacenamiento u otros servicios.
3. Calcular el coste mensual de nuestro agente IA
Una vez conocemos el coste aproximado de una solicitud, podemos estimar cuánto gastaremos durante un mes.
Sin embargo, debemos recordar que un agente puede realizar varias llamadas al modelo para completar una única tarea.
Por ejemplo, podría analizar una pregunta, consultar una herramienta y realizar otra solicitud para elaborar la respuesta definitiva.
Por eso, necesitamos conocer el consumo medio de una tarea completa y no únicamente el coste de una llamada individual.
Imaginemos que nuestro agente presenta las siguientes características:
- Coste medio por solicitud: 0,004 €.
- Número medio de solicitudes por tarea: 3.
- Número de tareas diarias: 50.
- Días de funcionamiento al mes: 30.
Primero, calculamos el coste medio por tarea:
0,004 € × 3 = 0,012 €.
Después, calculamos el número de tareas mensuales:
50 × 30 = 1.500 tareas.
Finalmente, obtenemos el coste mensual estimado:
1.500 × 0,012 € = 18 €.
En este ejemplo, el consumo mensual del modelo de lenguaje sería aproximadamente de 18 €.
Sin embargo, todavía tendríamos que añadir los gastos de alojamiento, las herramientas externas y otros servicios utilizados.
También debemos tener en cuenta que el consumo real puede variar según la complejidad de las tareas y la cantidad de información procesada.
4. Preparar un presupuesto mensual completo
Después de calcular el consumo del modelo, debemos identificar los demás gastos relacionados con nuestro agente.
Para comprender mejor este proceso, utilizaremos otro ejemplo completamente ficticio.
Imaginemos que hemos desarrollado un agente que utiliza n8n, un modelo de lenguaje mediante API y determinadas herramientas externas.
Nuestro presupuesto mensual podría organizarse de la siguiente manera:
| Concepto | Coste mensual |
|---|---|
| Modelo de lenguaje | 18 € |
| Alojamiento VPS | 10 € |
| Herramientas externas | 5 € |
| Almacenamiento y copias de seguridad | 3 € |
| Total estimado | 36 € |
Este presupuesto es únicamente ilustrativo.
No representa los precios actuales de ningún proveedor y tampoco incluye el tiempo dedicado al desarrollo, las tareas de mantenimiento, los impuestos ni posibles gastos extraordinarios.
Además, los costes pueden cambiar considerablemente dependiendo del proyecto.
Por ejemplo, un agente que funciona exclusivamente en nuestro ordenador puede presentar una estructura de gastos diferente.
También podríamos utilizar servicios gestionados que agrupen determinados componentes dentro de una misma suscripción.
Lo importante es identificar todos los elementos y evitar contabilizar dos veces los gastos que ya estén incluidos en otro servicio.
5. Elegir el modelo adecuado para reducir los gastos
Una de las decisiones que más pueden influir en el presupuesto consiste en seleccionar el modelo de lenguaje adecuado.
No todas las tareas requieren utilizar el modelo más avanzado o el que presenta las tarifas más elevadas.
Por ejemplo, determinadas operaciones sencillas de clasificación o extracción de información podrían realizarse mediante modelos más económicos, siempre que ofrezcan resultados adecuados.
Sin embargo, otras tareas pueden necesitar modelos con mayores capacidades.
Por tanto, debemos evaluar diferentes alternativas utilizando ejemplos representativos de nuestro proyecto.
Conviene comprobar la calidad de las respuestas, la capacidad para utilizar herramientas y el consumo generado.
También debemos considerar que un modelo aparentemente más económico podría necesitar más intentos para completar determinadas tareas.
En ese caso, el ahorro por solicitud no necesariamente se traduciría en un menor coste total.
La elección debe basarse en el rendimiento observado durante nuestras pruebas y en las necesidades reales del agente.
6. Optimizar las instrucciones, la memoria y las herramientas
Otra forma de controlar los gastos consiste en revisar la cantidad de información que enviamos al modelo.
Por ejemplo, unas instrucciones excesivamente largas pueden aumentar el consumo de entrada en cada solicitud.
También debemos prestar atención al historial de conversación.
Si nuestro agente incorpora memoria y envía constantemente conversaciones completas, el consumo puede aumentar a medida que se acumulan los mensajes.
Por tanto, conviene establecer mecanismos adecuados para limitar el contexto y conservar únicamente la información necesaria.
Cuando utilizamos documentos externos, podemos aplicar técnicas de recuperación de información para seleccionar los fragmentos relevantes en lugar de enviar documentos completos.
Sin embargo, estos mecanismos también pueden introducir gastos adicionales relacionados con el almacenamiento, la recuperación de información o la generación de representaciones vectoriales.
También debemos revisar las herramientas conectadas.
Una configuración incorrecta podría provocar llamadas innecesarias o repeticiones que incrementen el consumo.
Por eso, conviene establecer límites de ejecución y comprobar que el agente utiliza las herramientas únicamente cuando resulta necesario.
La optimización debe realizarse sin eliminar información imprescindible para que el sistema funcione correctamente.
7. Establecer límites de consumo y revisar los gastos
Después de preparar nuestro presupuesto, necesitamos comprobar que los gastos reales se mantienen dentro de los límites previstos.
Muchos proveedores ofrecen mecanismos para consultar el consumo y establecer determinados avisos o restricciones.
Sin embargo, debemos comprobar qué opciones están disponibles y cómo funcionan.
Por ejemplo, algunos servicios permiten configurar alertas de presupuesto, pero estas notificaciones no necesariamente detienen las solicitudes cuando se alcanza el importe establecido.
Por tanto, no debemos confundir una alerta de gasto con un límite técnico que impida continuar utilizando el servicio.
También conviene establecer controles dentro de nuestro propio agente.
Podemos limitar el número de tareas, restringir determinadas herramientas o detener temporalmente las operaciones cuando detectemos un consumo inesperado.
Durante las primeras pruebas, resulta recomendable utilizar un presupuesto reducido y revisar las ejecuciones con frecuencia.
Podemos aplicar la siguiente lista de comprobación:
- Definir un presupuesto mensual para nuestro proyecto.
- Revisar las tarifas vigentes de los proveedores.
- Medir el consumo real de diferentes tareas.
- Comprobar cuántas solicitudes realiza el agente.
- Establecer límites de ejecución cuando sea posible.
- Configurar alertas de consumo y revisar sus condiciones.
- Detectar herramientas que generan gastos innecesarios.
- Revisar periódicamente el presupuesto y actualizar las estimaciones.
Estas medidas nos ayudarán a identificar problemas antes de que se conviertan en gastos importantes.
Debemos recordar que el coste de un agente de inteligencia artificial no depende únicamente del modelo de lenguaje.
También intervienen las herramientas, la infraestructura, el mantenimiento y la forma en que diseñamos nuestro sistema.
En el siguiente apartado reuniremos las principales recomendaciones de seguridad, privacidad y control de gastos mediante una lista de buenas prácticas que podremos utilizar antes de poner nuestro agente IA en funcionamiento.
Páginas oficiales de precios de la API de OpenAI y precios de n8n.
Buenas prácticas para utilizar agentes IA de forma segura
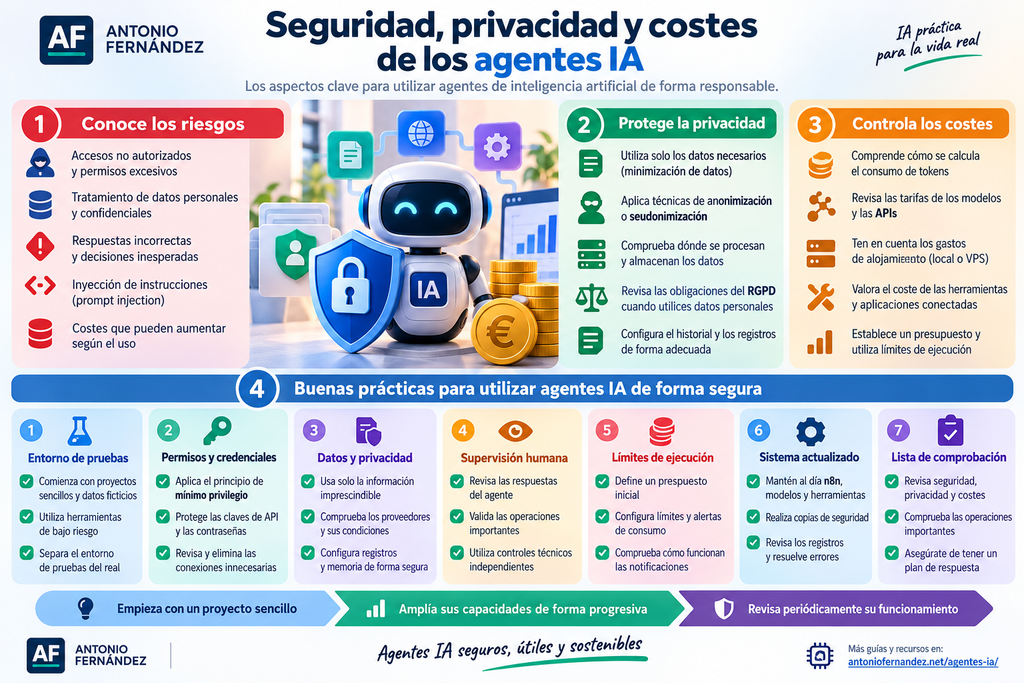
Utilizar agentes de inteligencia artificial de forma segura requiere combinar medidas de protección, una gestión adecuada de los datos y mecanismos para controlar los gastos.
A lo largo de esta guía hemos conocido los principales riesgos relacionados con los modelos de lenguaje, las herramientas conectadas, las credenciales y el procesamiento de información.
También hemos aprendido a identificar los costes que pueden generar nuestros agentes y a preparar un presupuesto inicial.
Sin embargo, conocer estos aspectos no es suficiente.
Antes de poner en funcionamiento un agente IA, debemos comprobar que hemos aplicado las medidas necesarias y que conocemos sus limitaciones.
En este apartado reuniremos siete buenas prácticas que podemos utilizar como referencia durante el desarrollo, las pruebas y el mantenimiento de nuestros proyectos.
1. Comenzar con un entorno de pruebas controlado
Una de las mejores decisiones que podemos tomar cuando desarrollamos nuestro primer agente consiste en comenzar con un entorno de pruebas.
No necesitamos conectar inmediatamente nuestras aplicaciones personales ni utilizar información real.
Podemos preparar un proyecto sencillo que utilice datos ficticios y herramientas con capacidades limitadas.
Por ejemplo, si estamos aprendiendo a crear agentes con n8n, podemos comenzar con un flujo que responda preguntas y utilice una calculadora.
Posteriormente, podremos incorporar otras herramientas cuando hayamos comprobado que el sistema funciona correctamente.
También conviene separar el entorno de pruebas del entorno que utilizaremos con usuarios reales.
De esta manera, reduciremos el riesgo de que una configuración experimental afecte a información importante.
Antes de ampliar nuestro proyecto, debemos comprobar qué operaciones realiza el agente y cómo responde ante situaciones inesperadas.
Como crear tu primer agente IA
2. Limitar los permisos y proteger las credenciales
Nuestro agente únicamente debería disponer de los permisos imprescindibles para realizar las tareas que le hemos asignado.
Este criterio se conoce como principio de mínimo privilegio.
Por ejemplo, si nuestro agente necesita consultar documentos, no deberíamos proporcionarle automáticamente permisos para modificarlos o eliminarlos.
También debemos revisar las credenciales utilizadas para conectar los diferentes servicios.
Las claves de API y las contraseñas no deben aparecer directamente en las instrucciones del agente ni incorporarse a repositorios públicos.
Cuando utilizamos plataformas como n8n, debemos aprovechar los mecanismos disponibles para gestionar las credenciales.
Además, conviene revisar periódicamente los permisos concedidos y eliminar las conexiones que ya no necesitamos.
Si detectamos que una credencial ha quedado expuesta, debemos revocarla o sustituirla siguiendo las indicaciones del proveedor.
Estas medidas nos ayudarán a reducir las consecuencias de determinados errores o accesos no autorizados.
3. Proteger los datos personales y la información confidencial
Antes de utilizar información real, debemos identificar qué datos necesita procesar nuestro agente.
Siempre que sea posible, utilizaremos únicamente la información imprescindible para realizar cada tarea.
También debemos comprobar si los datos se envían a proveedores externos o se almacenan en aplicaciones conectadas.
Por ejemplo, instalar n8n en nuestro ordenador no garantiza que toda la información permanezca dentro de nuestro equipo.
Si utilizamos un modelo de lenguaje mediante una API externa, determinadas solicitudes pueden enviarse a los servidores del proveedor correspondiente.
Por eso, debemos revisar las condiciones de privacidad de todos los servicios que intervienen en nuestro proyecto.
También conviene configurar adecuadamente los registros de ejecución y la memoria conversacional.
Cuando trabajamos con datos personales, debemos comprobar qué obligaciones legales resultan aplicables.
Durante las primeras pruebas, utilizaremos preferentemente datos ficticios para evitar exposiciones innecesarias.
4. Comprobar las respuestas y supervisar las operaciones importantes
Los modelos de lenguaje pueden cometer errores, interpretar incorrectamente determinadas instrucciones o generar información inexacta.
Por tanto, no debemos asumir que todas las respuestas de nuestro agente serán correctas.
Esta precaución resulta especialmente importante cuando el sistema utiliza herramientas capaces de modificar información.
Por ejemplo, un agente que prepara correos electrónicos podría generar borradores que posteriormente revisaremos.
Sin embargo, permitir que envíe automáticamente cualquier mensaje podría introducir riesgos adicionales.
Por eso, debemos establecer mecanismos de validación antes de ejecutar operaciones importantes.
También conviene utilizar controles técnicos independientes del modelo de lenguaje.
De esta manera, podremos comprobar que las operaciones solicitadas cumplen las condiciones establecidas.
Las acciones con consecuencias económicas, legales o difíciles de revertir deberían contar con mecanismos de supervisión adecuados.
Nuestro objetivo es aprovechar las capacidades del agente sin delegar decisiones importantes sin los controles necesarios.
5. Establecer límites de ejecución y controlar los gastos
Los agentes de inteligencia artificial pueden realizar varias solicitudes a un modelo de lenguaje para completar una única tarea.
Además, determinadas herramientas externas pueden generar gastos adicionales.
Por tanto, antes de utilizar nuestro agente de forma continuada, debemos comprender cómo se calcula su consumo.
También conviene definir un presupuesto inicial y revisar las tarifas vigentes de los proveedores.
Cuando sea posible, estableceremos límites de ejecución y mecanismos que permitan detectar consumos inesperados.
Por ejemplo, podemos restringir el número de operaciones que realiza nuestro agente o limitar determinadas herramientas.
También debemos revisar las opciones de control de gastos disponibles en los servicios contratados.
Es importante recordar que una alerta de presupuesto no necesariamente impide que continúen generándose costes.
Por eso, debemos comprobar cómo funciona cada mecanismo y no confiar exclusivamente en las notificaciones.
Durante las primeras pruebas, resulta recomendable utilizar presupuestos reducidos y revisar periódicamente el consumo real.
6. Mantener el sistema actualizado y revisar los registros
La seguridad de nuestro agente no termina cuando completamos su configuración inicial.
También debemos mantener actualizados los componentes que utilizamos.
Por ejemplo, si ejecutamos n8n en un servidor VPS, tendremos que revisar las actualizaciones de la plataforma y del sistema operativo.
También conviene comprobar periódicamente las herramientas y las aplicaciones conectadas.
Antes de realizar cambios importantes, debemos disponer de copias de seguridad adecuadas y comprobar la compatibilidad de los componentes.
Otro aspecto fundamental consiste en revisar los registros de ejecución.
Estos registros pueden ayudarnos a identificar errores, detectar comportamientos inesperados y comprender cómo utiliza nuestro agente las herramientas disponibles.
Sin embargo, también pueden contener información personal o confidencial.
Por tanto, debemos proteger su acceso y establecer periodos de conservación adecuados.
Además, conviene preparar un procedimiento básico para detener temporalmente el agente si detectamos un problema importante.
7. Utilizar una lista de comprobación antes de publicar nuestro agente IA
Después de aplicar las medidas anteriores, podemos preparar una lista de comprobación que nos ayude a revisar nuestro proyecto.
Esta lista no sustituye una evaluación de seguridad completa, pero puede resultar útil para detectar errores habituales.
Antes de poner nuestro agente en funcionamiento, comprobaremos los siguientes aspectos:
Seguridad
- Hemos protegido las claves de API y las credenciales.
- El agente dispone únicamente de los permisos necesarios.
- Hemos revisado las herramientas conectadas y sus capacidades.
- Las operaciones importantes cuentan con mecanismos de validación.
- Hemos realizado pruebas con instrucciones inesperadas y contenido externo potencialmente malicioso.
Privacidad
- Conocemos qué información procesa nuestro agente.
- Hemos evitado recopilar datos innecesarios.
- Sabemos qué proveedores externos intervienen en el proyecto.
- Hemos revisado dónde se almacenan las conversaciones y los registros.
- Hemos comprobado las obligaciones legales aplicables cuando utilizamos datos personales.
Costes
- Conocemos las tarifas de los modelos y los servicios utilizados.
- Hemos calculado un presupuesto mensual aproximado.
- Hemos comprobado cuántas solicitudes puede realizar el agente.
- Hemos configurado los controles de consumo disponibles.
- Sabemos cómo detener el sistema si detectamos gastos inesperados.
Mantenimiento y supervisión
- Hemos probado el funcionamiento de las herramientas.
- Disponemos de copias de seguridad cuando resultan necesarias.
- Hemos establecido un procedimiento para revisar errores.
- Sabemos cómo revocar credenciales y desactivar conexiones.
- Hemos definido quién supervisará el funcionamiento del agente.
Una vez completadas estas comprobaciones, podremos evaluar si nuestro proyecto está preparado para pasar a la siguiente fase.
Debemos recordar que superar una lista básica no garantiza que un sistema esté completamente protegido.
Los agentes que trabajan con información sensible o realizan operaciones importantes pueden necesitar evaluaciones adicionales y controles especializados.
Por tanto, resulta recomendable ampliar progresivamente las capacidades de nuestro agente y revisar periódicamente las medidas adoptadas.
La seguridad, la privacidad y el control de costes deben acompañarnos durante todo el ciclo de vida del proyecto.
En el siguiente y último apartado resumiremos los conceptos principales, resolveremos las preguntas más frecuentes y reuniremos los enlaces que nos permitirán continuar aprendiendo sobre los agentes de inteligencia artificial.
Como recurso externo de seguridad, te dejo esta guía OWASP sobre riesgos de las aplicaciones con modelos de lenguaje.
Conclusión: cómo utilizar agentes IA de forma segura y controlar sus costes
Los agentes de inteligencia artificial nos permiten automatizar tareas, consultar información y conectar diferentes aplicaciones. Sin embargo, también debemos conocer los riesgos que pueden aparecer cuando incorporamos modelos de lenguaje, herramientas externas y acceso a nuestros datos.
A lo largo de esta guía hemos aprendido que la seguridad, la privacidad y el control de costes son tres elementos fundamentales para desarrollar proyectos de inteligencia artificial.
En primer lugar, debemos proteger las credenciales y limitar los permisos de nuestro agente. No necesitamos proporcionar acceso a todas nuestras aplicaciones para desarrollar un sistema útil.
También debemos prestar especial atención a la información que procesamos. Antes de utilizar datos personales o documentos confidenciales, necesitamos comprobar dónde se almacenan, qué proveedores intervienen y qué medidas de protección tenemos disponibles.
Otro aspecto importante consiste en conocer los gastos asociados al funcionamiento de nuestro proyecto. Los modelos de lenguaje, las APIs, las herramientas y los servicios de alojamiento pueden generar costes que debemos identificar previamente.
Por eso, resulta recomendable comenzar con proyectos sencillos, utilizar datos ficticios durante las pruebas y ampliar las capacidades del agente de forma progresiva.
Además, debemos comprobar periódicamente su funcionamiento, revisar los registros y establecer mecanismos para detener operaciones inesperadas.
La seguridad no depende exclusivamente de las instrucciones que proporcionamos al modelo. También necesitamos aplicar controles técnicos, mantener actualizados los componentes y supervisar las operaciones importantes.
Con estas recomendaciones podremos desarrollar nuestros agentes de inteligencia artificial de forma más responsable, comprender sus limitaciones y mantener un mayor control sobre nuestros proyectos.
Preguntas frecuentes sobre seguridad, privacidad y costes de los agentes IA
¿Es seguro utilizar agentes de inteligencia artificial?
La seguridad de un agente IA depende de su configuración, las herramientas conectadas y las medidas de protección que hayamos establecido.
Un agente sencillo que responde preguntas generales no presenta necesariamente los mismos riesgos que otro con acceso a documentos confidenciales o aplicaciones externas.
Para mejorar la seguridad, debemos proteger las credenciales, limitar los permisos, realizar pruebas y supervisar las operaciones importantes.
No debemos considerar que un agente está completamente protegido únicamente porque hemos incluido instrucciones de seguridad en su configuración.
¿Pueden los agentes IA acceder a nuestros datos personales?
Sí, cuando les proporcionamos información personal o conectamos herramientas que permiten acceder a ella.
Por ejemplo, un agente podría consultar documentos, correos electrónicos o calendarios si dispone de las conexiones y los permisos necesarios.
Por eso, debemos comprobar qué información necesita realmente y evitar conceder accesos innecesarios.
También debemos revisar las condiciones de privacidad de los proveedores externos y las obligaciones legales aplicables.
¿Es más privado ejecutar un agente IA en nuestro ordenador?
Ejecutar un agente en nuestro ordenador puede proporcionarnos un mayor control sobre determinados componentes y datos.
Sin embargo, no garantiza automáticamente que toda la información permanezca dentro de nuestro equipo.
Si utilizamos un modelo de lenguaje mediante una API externa, determinadas solicitudes pueden enviarse a los servidores del proveedor correspondiente.
Para evaluar la privacidad, debemos revisar el funcionamiento completo del sistema, incluyendo los modelos, las herramientas conectadas y los mecanismos de almacenamiento.
¿Cuánto cuesta mantener un agente de inteligencia artificial?
El coste depende del modelo de lenguaje, el número de solicitudes, las herramientas utilizadas y la infraestructura necesaria.
Podemos desarrollar prototipos sencillos con gastos reducidos, pero los proyectos más complejos pueden necesitar servicios adicionales.
También debemos considerar el mantenimiento, las copias de seguridad y el tiempo dedicado a supervisar el sistema.
Antes de comenzar, conviene preparar un presupuesto y revisar las tarifas vigentes de los proveedores.
¿Podemos crear un agente IA completamente gratuito?
Podemos desarrollar determinados agentes educativos utilizando herramientas gratuitas y modelos que se ejecutan en nuestro propio ordenador.
Sin embargo, debemos considerar los recursos informáticos necesarios, el consumo eléctrico y el tiempo dedicado al proyecto.
Además, algunas plataformas o integraciones pueden requerir servicios de pago.
Por tanto, debemos diferenciar entre utilizar software gratuito y mantener un proyecto sin ningún coste.
¿Cómo podemos evitar que un agente IA genere gastos inesperados?
La primera medida consiste en conocer cómo se calcula el consumo de los modelos y las herramientas que utilizamos.
También debemos establecer un presupuesto inicial y revisar periódicamente las ejecuciones.
Cuando sea posible, configuraremos límites técnicos que restrinjan el número de operaciones o el consumo permitido.
Además, podemos utilizar alertas para detectar gastos inesperados.
Sin embargo, debemos comprobar si estas alertas detienen realmente las solicitudes o si únicamente nos informan cuando alcanzamos un determinado importe.
¿Qué debemos comprobar antes de publicar nuestro primer agente IA?
Antes de poner nuestro agente en funcionamiento, debemos comprobar que utiliza únicamente los permisos necesarios y que las credenciales están protegidas.
También debemos revisar qué información procesa, dónde se almacena y qué proveedores externos intervienen.
Es importante realizar pruebas con instrucciones inesperadas y comprobar cómo utiliza las herramientas disponibles.
Además, debemos establecer mecanismos de supervisión para las operaciones importantes y preparar un presupuesto de funcionamiento.
Finalmente, conviene disponer de un procedimiento que nos permita detener el agente y resolver posibles incidencias.
Continúa aprendiendo en nuestro Directorio de Agentes IA
La seguridad, la privacidad y los costes forman parte de cualquier proyecto de inteligencia artificial. Sin embargo, para desarrollar nuestros propios agentes también necesitamos comprender los modelos de lenguaje, las herramientas y las plataformas que permiten conectarlos.
Si quieres seguir aprendiendo, puedes consultar las siguientes guías:
Qué es un LLM y cómo funcionan los modelos de lenguaje
Conocer los modelos de lenguaje nos ayudará a comprender el componente encargado de interpretar instrucciones y generar respuestas.
Modelos de IA abiertos y cerrados: principales diferencias
Esta guía nos permitirá conocer diferentes alternativas y comprender los criterios que podemos valorar antes de seleccionar un modelo.
Qué es una API y cómo conecta aplicaciones de inteligencia artificial
Las APIs permiten conectar aplicaciones y servicios, por lo que resultan fundamentales para numerosos proyectos de inteligencia artificial.
Qué es OpenRouter y cómo utilizar diferentes modelos de IA
Podemos conocer esta plataforma y estudiar cómo facilita el acceso a diferentes modelos de lenguaje mediante una API.
descubre cómo este protocolo facilita la conexión de modelos de inteligencia artificial con herramientas y fuentes de información.
Aprende cómo utilizar repositorios para organizar el código y gestionar nuestros proyectos.
Qué es n8n y cómo crear automatizaciones con agentes IA
Esta guía complementa nuestro ejercicio práctico y permite profundizar en los flujos de trabajo, los nodos y las automatizaciones.
Agentes IA en local o VPS: dónde instalarlos
Cuando queramos desarrollar proyectos más avanzados, podremos estudiar las diferencias entre ejecutar nuestros sistemas localmente o utilizar un servidor VPS.
Directorio de agentes de inteligencia artificial
Conoceremos las diferencias entre ejecutar nuestros proyectos en un ordenador personal o alojarlos en un servidor remoto.
Todos estos contenidos forman parte de nuestro Directorio de Agentes IA, donde reunimos guías y recursos para aprender a desarrollar proyectos de inteligencia artificial de forma progresiva.
Ver todas las entradas del blog
⚠️ Aviso importante
Este artículo tiene una finalidad exclusivamente educativa e informativa. Las explicaciones, los ejemplos y los cálculos presentados están destinados a facilitar la comprensión de los aspectos relacionados con la seguridad, la privacidad y los costes de los agentes de inteligencia artificial.
Las recomendaciones descritas no garantizan la seguridad completa de ningún sistema ni sustituyen una evaluación técnica especializada.
Antes de utilizar agentes IA en entornos reales, debes comprobar su funcionamiento, proteger las credenciales, limitar los permisos y establecer mecanismos adecuados de supervisión.
Si utilizas datos personales, información confidencial o documentos empresariales, debes evaluar las obligaciones legales aplicables y las condiciones de los proveedores que intervienen en el tratamiento de la información.
Los modelos de inteligencia artificial pueden generar respuestas incorrectas y realizar operaciones inesperadas. Por tanto, no deben ejecutar acciones importantes sin los controles técnicos y humanos necesarios.
Los precios y los cálculos utilizados en esta guía son ejemplos educativos. Las tarifas reales dependen de cada proveedor y pueden cambiar.
Antes de contratar servicios o poner en funcionamiento un agente, revisa las condiciones vigentes, establece un presupuesto y comprueba los mecanismos disponibles para controlar los gastos.