Los modelos de inteligencia artificial son capaces de interpretar instrucciones, generar contenido y analizar información. Sin embargo, para desarrollar aplicaciones realmente útiles, a menudo necesitan comunicarse con otros programas, consultar datos externos y utilizar herramientas que amplíen sus capacidades.
Aquí es donde entran en juego las API (interfaces de programación de aplicaciones), una tecnología fundamental que permite conectar diferentes sistemas informáticos e intercambiar información de forma estructurada.
Las APIs están presentes en numerosos servicios digitales que utilizamos diariamente: aplicaciones bancarias, plataformas de comercio electrónico, servicios meteorológicos, herramientas de mensajería y sistemas de información financiera, entre muchos otros.
En el ámbito de la inteligencia artificial, estas interfaces desempeñan un papel especialmente importante. Permiten que las aplicaciones basadas en modelos de lenguaje se comuniquen con servicios externos y que los agentes IA puedan consultar información o solicitar la ejecución de determinadas acciones.
Por ejemplo, un agente de inteligencia artificial podría utilizar una API para consultar datos de mercado, recuperar información de una base de datos o enviar un informe a través de una aplicación de mensajería.
No obstante, disponer de acceso a una API no significa que un agente pueda utilizarla sin restricciones. Cada conexión requiere una configuración adecuada, permisos específicos y mecanismos de seguridad que permitan controlar las operaciones realizadas.
En este artículo explicaremos qué es una API, cómo funciona, cuáles son sus principales tipos y por qué se ha convertido en una pieza fundamental para desarrollar aplicaciones y agentes de inteligencia artificial.
Cómo funciona una API: solicitudes, respuestas y autenticación
Una API funciona como un intermediario que permite a dos aplicaciones comunicarse siguiendo unas reglas previamente establecidas. Gracias a estas interfaces, un programa puede solicitar información o pedir a otro sistema que realice determinadas operaciones sin necesidad de conocer todos sus detalles internos.
Para comprender su funcionamiento, imaginemos que estamos desarrollando una aplicación que necesita consultar el precio de una acción. En lugar de recopilar manualmente esa información, nuestra aplicación puede conectarse a un proveedor de datos financieros mediante su API.
El proceso suele incluir varias etapas.
1. La solicitud: cómo una aplicación pide información
El primer paso consiste en enviar una solicitud, también conocida como request, desde nuestra aplicación al servicio que proporciona la API.
Esta solicitud debe seguir las reglas establecidas por el proveedor. Normalmente incluye una dirección específica, denominada endpoint, que identifica el recurso o la operación que queremos utilizar.
Por ejemplo, una aplicación podría solicitar el último precio disponible de una acción indicando su símbolo bursátil.
En muchas APIs web se utilizan métodos HTTP para identificar el tipo de operación. Entre los más habituales encontramos:
- GET: permite solicitar información.
- POST: se utiliza habitualmente para enviar información o iniciar determinadas operaciones.
- PUT: suele emplearse para sustituir o actualizar un recurso.
- DELETE: permite solicitar la eliminación de un recurso.
El significado exacto de cada operación depende del diseño de la API y de los permisos concedidos.
2. El procesamiento: qué hace el servidor
Una vez recibida la solicitud, el servidor comprueba que tenga el formato adecuado y que la operación solicitada esté disponible.
Dependiendo del servicio, también puede verificar las credenciales del usuario, consultar una base de datos, realizar cálculos o comunicarse con otros sistemas.
En nuestro ejemplo, el proveedor de datos financieros procesaría la petición y recuperaría la información bursátil correspondiente.
Es importante recordar que no todas las APIs funcionan de la misma manera. Algunas proporcionan información almacenada, otras permiten realizar operaciones y determinadas interfaces ofrecen actualizaciones continuas mediante mecanismos específicos.
3. La respuesta: cómo devuelve la información una API
Después de procesar la solicitud, el servidor devuelve una respuesta, conocida como response.
En las APIs web, esta respuesta suele incluir un código de estado HTTP que indica el resultado de la operación y, cuando corresponde, los datos solicitados.
Uno de los formatos más utilizados para intercambiar información es JSON, que permite representar datos mediante estructuras que las aplicaciones pueden interpretar fácilmente.
Por ejemplo, una respuesta simplificada de nuestro proveedor financiero podría tener este aspecto:
{
"simbolo": "EJEMPLO",
"precio": 125.50,
"moneda": "EUR"
}
Este ejemplo es ilustrativo y no representa una cotización real.
Nuestra aplicación podría utilizar estos datos para mostrar el precio en pantalla, incorporarlo a un informe o enviarlo a otro componente del sistema.
Los códigos de estado también permiten identificar posibles incidencias. Por ejemplo, el código 200 indica habitualmente que la solicitud se ha procesado correctamente, mientras que otros códigos pueden señalar errores de autenticación, recursos inexistentes o problemas del servidor.
4. Autenticación: claves API y permisos de acceso
Muchas APIs requieren identificar a las aplicaciones que desean utilizarlas. Uno de los mecanismos habituales consiste en proporcionar una clave API o API key.
Esta clave permite al proveedor identificar al cliente que realiza la solicitud y aplicar las condiciones correspondientes, como límites de utilización o restricciones de acceso.
Sin embargo, una clave API no es el único mecanismo de seguridad. Existen sistemas de autenticación y autorización más avanzados, como OAuth, que permiten conceder permisos específicos sin compartir directamente las credenciales principales del usuario.
Es importante diferenciar ambos conceptos:
- Autenticación: permite comprobar la identidad de quien solicita el acceso.
- Autorización: determina qué recursos u operaciones puede utilizar una vez identificado.
Las claves y los tokens de acceso deben almacenarse de forma segura. No es recomendable incluirlos directamente en páginas públicas, repositorios abiertos ni aplicaciones que permitan recuperarlos fácilmente.
En el desarrollo de agentes IA, la gestión de estos permisos resulta especialmente importante porque algunas herramientas pueden ejecutar acciones reales sobre servicios externos.
5. Ejemplo práctico: consultar información financiera mediante una API
Imaginemos que queremos crear un agente de inteligencia artificial que prepare un informe diario sobre determinados mercados financieros.
El proceso podría desarrollarse de la siguiente manera:
- El usuario solicita al agente un resumen de la evolución de varios activos financieros.
- El agente identifica qué información necesita y selecciona una herramienta autorizada para consultar datos de mercado.
- La herramienta envía las solicitudes correspondientes a la API del proveedor financiero.
- El proveedor procesa las peticiones y devuelve los datos disponibles.
- La aplicación comprueba y organiza la información recibida.
- El modelo de lenguaje utiliza esos datos para redactar un informe que posteriormente puede revisar el usuario.
Este ejemplo muestra cómo una API permite conectar un modelo de inteligencia artificial con información externa.
Sin embargo, debemos distinguir entre obtener datos y tomar decisiones financieras. Las cotizaciones pueden estar sujetas a retrasos, errores o condiciones de utilización específicas. Por ello, cualquier aplicación financiera necesita comprobar la procedencia, la integridad y la actualidad de los datos.
Además, el modelo de lenguaje no debe considerarse una fuente independiente de información bursátil verificada. Su función en este ejemplo consiste en interpretar las instrucciones y elaborar el informe utilizando los datos proporcionados por las herramientas conectadas.
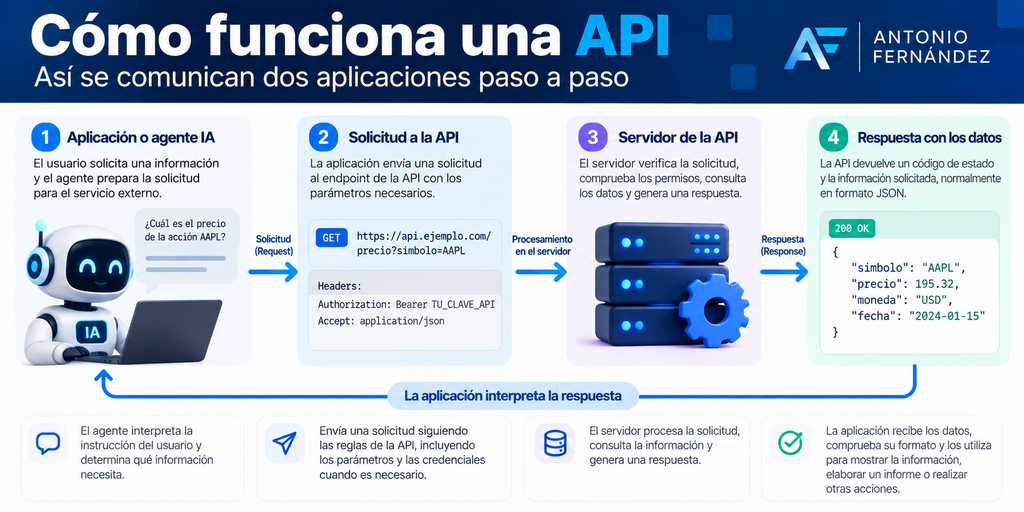
NOTA: Aparece una cotización de ejemplo acompañada de una fecha que no representa datos reales.
Principales tipos de API: REST, SOAP, GraphQL y WebSocket
No todas las APIs funcionan de la misma manera ni están diseñadas para resolver los mismos problemas. Dependiendo de las necesidades de una aplicación, podemos encontrar diferentes arquitecturas, protocolos y tecnologías de comunicación.
Entre las alternativas más conocidas se encuentran REST, SOAP y GraphQL. También es importante conocer WebSocket, una tecnología que permite establecer comunicaciones bidireccionales y que resulta especialmente interesante para determinadas aplicaciones en tiempo real.
Comprender sus diferencias nos ayudará a identificar qué tipo de conexión podemos necesitar al desarrollar aplicaciones y agentes de inteligencia artificial.
1. API REST: una de las alternativas más utilizadas
REST (Representational State Transfer) es un estilo de arquitectura utilizado para diseñar servicios web. Las APIs REST suelen emplear el protocolo HTTP y organizar la información mediante recursos identificados por direcciones URL.
Estas interfaces utilizan habitualmente métodos como GET, POST, PUT y DELETE, que ya hemos explicado en el apartado anterior.
Una de sus características es que cada solicitud contiene la información necesaria para que el servidor pueda procesarla, sin depender de que conserve el estado de solicitudes anteriores.
Muchas APIs REST utilizan JSON para intercambiar información, aunque REST no exige utilizar exclusivamente este formato.
Ejemplo práctico
Imaginemos que queremos desarrollar un agente IA capaz de consultar información meteorológica.
El agente podría utilizar una herramienta conectada a una API REST para solicitar la previsión de una ciudad. El servicio devolvería los datos disponibles y el agente podría incorporarlos a un informe o utilizarlos para responder a una pregunta.
Las APIs REST se utilizan ampliamente en aplicaciones web, servicios empresariales, plataformas digitales y herramientas de automatización.
2. SOAP: comunicación estructurada entre sistemas
SOAP (Simple Object Access Protocol) es un protocolo de mensajería que permite intercambiar información estructurada entre aplicaciones.
A diferencia de REST, SOAP establece reglas específicas para organizar los mensajes y utiliza XML como formato.
Puede emplearse sobre diferentes protocolos de transporte, aunque HTTP es uno de los más habituales.
SOAP también cuenta con especificaciones complementarias que permiten implementar determinadas funciones relacionadas con la seguridad y la fiabilidad de los mensajes.
Ejemplo práctico
Una organización podría utilizar servicios SOAP para integrar una aplicación interna con determinados sistemas empresariales.
Si desarrollamos un agente IA que necesita consultar información de uno de estos sistemas, podríamos crear una herramienta intermediaria que traduzca las solicitudes del agente al formato exigido por el servicio SOAP.
Aunque muchas aplicaciones modernas utilizan APIs REST, SOAP continúa presente en determinados entornos empresariales y sistemas que requieren contratos de comunicación específicos.
3. GraphQL: solicitar los datos que necesita cada aplicación
GraphQL es un lenguaje de consulta para APIs y un sistema de ejecución que permite a las aplicaciones especificar qué información necesitan.
En lugar de depender exclusivamente de diferentes direcciones para recuperar distintos recursos, una API GraphQL puede ofrecer un punto de acceso desde el que realizar consultas estructuradas.
Una de sus características más conocidas es que permite solicitar campos concretos y recuperar información relacionada en una misma operación, siempre que el esquema de la API lo permita.
GraphQL también contempla operaciones de modificación de datos, conocidas como mutations, y mecanismos de suscripción cuando el servidor ofrece esa funcionalidad.
Ejemplo práctico
Imaginemos un agente IA que necesita consultar información de varios proyectos: nombre, estado, responsable y fecha de entrega.
Si la organización dispone de una API GraphQL, una herramienta del agente podría solicitar únicamente los campos necesarios para elaborar el informe.
Esta flexibilidad puede resultar útil cuando diferentes aplicaciones necesitan consultar distintas combinaciones de información.
Sin embargo, GraphQL también requiere diseñar correctamente las consultas, controlar los permisos y gestionar su complejidad para evitar operaciones excesivamente costosas.
4. WebSocket: comunicación bidireccional en tiempo real
WebSocket es un protocolo que permite establecer un canal de comunicación bidireccional entre un cliente y un servidor.
A diferencia del intercambio habitual de solicitudes y respuestas HTTP, una conexión WebSocket puede permanecer abierta para que ambas partes envíen mensajes mientras la conexión continúe activa.
Esta característica resulta interesante para aplicaciones que necesitan recibir actualizaciones frecuentes o intercambiar información con poca demora.
Ejemplo práctico
Imaginemos que desarrollamos una aplicación que recibe cotizaciones financieras de un proveedor autorizado.
Si el proveedor ofrece una interfaz basada en WebSocket, nuestra aplicación podría mantener una conexión activa y recibir actualizaciones de los precios sin tener que realizar constantemente nuevas solicitudes HTTP.
Un agente IA podría utilizar esos datos a través de una herramienta conectada al sistema. No obstante, necesitaría mecanismos adicionales para validar la información, gestionar las interrupciones y controlar cualquier acción automatizada.
WebSocket no sustituye necesariamente a REST, SOAP o GraphQL. Son tecnologías que resuelven necesidades diferentes y que pueden combinarse dentro de una misma aplicación.
5. Tabla comparativa de las principales tecnologías
La siguiente tabla resume sus características más importantes.
| Tecnología | Característica principal | Aplicaciones habituales |
|---|---|---|
| REST | Estilo arquitectónico basado en recursos; suele utilizar HTTP | Servicios web, aplicaciones y automatización |
| SOAP | Protocolo de mensajería estructurada basado en XML | Integraciones empresariales y sistemas con contratos específicos |
| GraphQL | Permite solicitar campos concretos mediante consultas | Aplicaciones que necesitan recuperar datos relacionados |
| WebSocket | Mantiene un canal de comunicación bidireccional | Actualizaciones frecuentes y aplicaciones en tiempo real |
Esta comparación es orientativa. Las posibilidades de cada tecnología dependen de su implementación y de los servicios que ofrece el proveedor.
¿Qué tecnología necesita un agente IA?
Un agente de inteligencia artificial no necesita utilizar exclusivamente una de estas tecnologías.
Su arquitectura dependerá de las herramientas y los servicios externos con los que deba comunicarse.
Por ejemplo, un mismo agente podría utilizar una API REST para consultar información meteorológica, conectarse a una API GraphQL para recuperar datos empresariales y recibir actualizaciones mediante WebSocket.
Si necesita interactuar con un sistema que ofrece servicios SOAP, también podría hacerlo mediante una herramienta adaptada a ese protocolo.
Lo importante es que el agente disponga de herramientas bien definidas, permisos adecuados y mecanismos para interpretar correctamente las respuestas.
Además, debemos distinguir entre el modelo de lenguaje y las herramientas conectadas. El modelo puede seleccionar una operación y generar los argumentos necesarios, pero normalmente es la aplicación que ejecuta el agente la que realiza la conexión efectiva con la API.
Esta separación permite controlar las operaciones, gestionar las credenciales y establecer límites de seguridad.
APIs en inteligencia artificial: cómo conectar los modelos de lenguaje
Las APIs desempeñan un papel fundamental en el desarrollo de aplicaciones basadas en inteligencia artificial. Gracias a estas interfaces, los desarrolladores pueden integrar modelos de lenguaje en sus propios programas sin necesidad de construirlos o entrenarlos desde cero.
Por ejemplo, podemos crear una aplicación que utilice un modelo de inteligencia artificial para resumir documentos, interpretar instrucciones, generar contenido o analizar información. Para ello, la aplicación envía solicitudes al servicio que proporciona el modelo y recibe las respuestas correspondientes.
Esta forma de integración permite desarrollar herramientas y agentes IA utilizando modelos alojados en infraestructuras externas.
Sin embargo, conviene distinguir entre dos conceptos: utilizar una API para acceder a un modelo de inteligencia artificial y utilizar APIs para que ese modelo interactúe con otros servicios. Ambas funciones pueden formar parte de un mismo agente, pero cumplen objetivos diferentes.
1. APIs para acceder a modelos de lenguaje
Empresas como OpenAI, Anthropic y Google ofrecen servicios que permiten integrar determinados modelos de inteligencia artificial mediante APIs.
A través de estas interfaces, una aplicación puede enviar instrucciones y datos al modelo, recibir sus respuestas e incorporarlas a sus propios procesos.
Por ejemplo, imaginemos que desarrollamos una herramienta para analizar documentos empresariales.
Nuestra aplicación podría extraer el texto de un documento, enviarlo mediante una API a un modelo de lenguaje y solicitar un resumen estructurado.
El modelo procesaría la información y devolvería una respuesta que nuestra aplicación podría mostrar al usuario, almacenar o utilizar en una fase posterior del proceso.
Esta modalidad permite acceder a modelos avanzados sin administrar directamente los equipos necesarios para ejecutarlos. No obstante, debemos tener en cuenta las condiciones del proveedor, los costes de utilización y el tratamiento de los datos enviados.
2. APIs para conectar la inteligencia artificial con herramientas externas
Las APIs no solo permiten acceder a modelos de lenguaje. También sirven para conectar las aplicaciones de inteligencia artificial con otros sistemas.
Un modelo puede interpretar una instrucción, pero para consultar información actualizada o realizar una operación externa normalmente necesita herramientas adicionales.
Por ejemplo, un agente IA podría disponer de conexiones con:
- Servicios meteorológicos: para consultar previsiones y condiciones atmosféricas.
- Bases de datos: para recuperar información empresarial o documental.
- Plataformas de mensajería: para enviar informes y notificaciones.
- Servicios financieros: para consultar datos de mercado proporcionados por fuentes autorizadas.
- Aplicaciones de gestión: para consultar tareas, actualizar registros o crear documentos.
Cada herramienta establece una conexión entre la aplicación que ejecuta el agente y el servicio correspondiente.
Es importante comprender que el modelo de lenguaje no suele realizar directamente estas conexiones. Normalmente identifica la herramienta que necesita utilizar y genera los argumentos correspondientes, mientras que la aplicación se encarga de ejecutar la operación y devolverle los resultados.
3. Function calling: cómo un modelo solicita el uso de herramientas
Una de las capacidades que facilitan la integración entre modelos de lenguaje y servicios externos es el denominado function calling, o llamada a funciones.
Este mecanismo permite proporcionar al modelo una descripción estructurada de las funciones que una aplicación pone a su disposición.
Cuando recibe una instrucción, el modelo puede determinar que necesita utilizar alguna de estas funciones y generar una solicitud con los argumentos correspondientes.
Por ejemplo, podemos definir una función denominada consultar_precio, que reciba el símbolo de un activo financiero.
Si el usuario solicita el último precio disponible de un determinado activo, el modelo podría generar una llamada a esa función.
A continuación, la aplicación comprobaría la solicitud, verificaría los permisos y consultaría la API del proveedor financiero.
Una vez recibidos los datos, podría enviarlos de nuevo al modelo para que elaborase una respuesta comprensible.
El modelo no ejecuta necesariamente la función por sí mismo. La ejecución depende de la aplicación y de las herramientas que tenga configuradas.
Este mecanismo permite separar la interpretación de las instrucciones de la ejecución de operaciones externas.
4. Ejemplo práctico: un agente IA conectado a varias APIs
Imaginemos que queremos desarrollar un agente de inteligencia artificial capaz de preparar un informe diario y enviarlo mediante una aplicación de mensajería.
Para realizar esta tarea, el agente podría utilizar varias APIs diferentes.
El proceso sería el siguiente:
- El usuario solicita un informe sobre determinados acontecimientos económicos.
- El modelo interpreta la instrucción e identifica la información necesaria.
- Una herramienta autorizada consulta una API de información económica o financiera.
- La aplicación recibe los datos y comprueba su formato y procedencia.
- El modelo utiliza la información obtenida para elaborar un borrador del informe.
- La aplicación verifica que se cumplen las condiciones establecidas y solicita la aprobación del usuario cuando corresponda.
- Una herramienta conectada a una API de mensajería envía el informe al destinatario autorizado.
En este ejemplo intervienen diferentes componentes: el modelo de lenguaje, la aplicación que coordina el agente, las herramientas y los servicios externos.
Cada uno cumple una función específica. El modelo interpreta las instrucciones y genera contenido, mientras que las herramientas permiten consultar información y solicitar acciones sobre otros sistemas.
Además, la aplicación debe controlar los permisos, gestionar los posibles errores y evitar que el agente ejecute operaciones no autorizadas.
5. ¿Es necesario utilizar APIs comerciales para desarrollar agentes IA?
No necesariamente.
Aunque las APIs comerciales facilitan el acceso a determinados modelos y servicios, también podemos desarrollar agentes utilizando modelos de pesos abiertos instalados en equipos propios o servidores privados.
En estos casos, es posible configurar una interfaz local que permita a nuestra aplicación comunicarse con el modelo mediante solicitudes similares a las utilizadas con determinados servicios externos.
También existen plataformas que ofrecen acceso mediante API a diferentes modelos, incluidos algunos de pesos abiertos.
Por tanto, podemos construir agentes que utilicen modelos alojados en servicios comerciales, modelos ejecutados localmente o arquitecturas híbridas que combinen ambas alternativas.
La elección dependerá de las capacidades necesarias, la privacidad, los costes y los recursos técnicos disponibles.
En cualquier caso, las APIs seguirán desempeñando un papel importante para conectar los distintos componentes del sistema y facilitar la comunicación con herramientas y aplicaciones externas.
Seguridad en las APIs: autenticación, permisos y buenas prácticas
Las APIs permiten conectar aplicaciones, intercambiar información y automatizar procesos. Sin embargo, estas conexiones también pueden convertirse en puntos vulnerables si no se configuran y protegen adecuadamente.
Cuando desarrollamos un agente de inteligencia artificial, la seguridad adquiere una importancia especial. Un agente puede disponer de herramientas capaces de consultar información privada, modificar registros, enviar mensajes o solicitar operaciones en servicios externos.
Por este motivo, no basta con que una API funcione correctamente. También debemos establecer mecanismos de autenticación, controlar los permisos, proteger las credenciales y supervisar las acciones que realiza nuestra aplicación.
A continuación, analizaremos las principales medidas que debemos tener en cuenta.
1. Proteger las claves API y las credenciales
Muchas APIs utilizan claves de acceso, conocidas como API keys, para identificar las aplicaciones que realizan solicitudes.
Estas claves funcionan como credenciales y deben tratarse como información confidencial. Si una persona no autorizada obtiene una clave, podría utilizar los servicios asociados y, dependiendo de los permisos disponibles, acceder a información o generar gastos.
Para reducir estos riesgos, conviene aplicar varias medidas:
- No publicar las claves: nunca debemos incluir credenciales privadas en páginas web públicas, capturas de pantalla o repositorios de código abiertos.
- Utilizar gestores de secretos: las claves deben almacenarse mediante mecanismos adecuados, como gestores de secretos o sistemas de configuración protegidos.
- Separar los entornos: es recomendable utilizar credenciales diferentes para desarrollo, pruebas y producción.
- Rotar las credenciales: debemos poder sustituir las claves cuando sea necesario, especialmente si sospechamos que han quedado expuestas.
- Evitar accesos innecesarios: cada aplicación debe disponer únicamente de las credenciales que necesita.
En las aplicaciones web, las claves privadas no deben incorporarse directamente al código que se ejecuta en el navegador del usuario.
2. Autenticación y autorización: controlar quién puede hacer qué
Aunque están relacionadas, la autenticación y la autorización cumplen funciones diferentes.
La autenticación permite comprobar la identidad de una aplicación o usuario. La autorización determina qué recursos y operaciones puede utilizar después de identificarse.
Además de las claves API, algunos servicios utilizan mecanismos como OAuth 2.0, que permiten conceder determinados permisos a una aplicación sin compartir directamente la contraseña principal del usuario.
En el desarrollo de agentes IA, debemos aplicar el principio de mínimo privilegio: conceder exclusivamente los permisos necesarios para realizar cada tarea.
Por ejemplo, si un agente necesita consultar información de una base de datos, no deberíamos concederle automáticamente permisos para modificar o eliminar sus registros.
Del mismo modo, un agente que prepara borradores de correos electrónicos no necesita necesariamente autorización para enviarlos sin la intervención del usuario.
Separar los permisos de lectura y escritura ayuda a reducir las consecuencias de posibles errores o comportamientos inesperados.
3. Establecer límites de consumo y controlar los costes
Muchas APIs comerciales establecen límites de utilización y sistemas de facturación asociados al número de solicitudes o a la cantidad de información procesada.
Un error de programación, un proceso repetitivo o una configuración inadecuada pueden provocar un consumo superior al previsto.
Por este motivo, resulta conveniente establecer controles como los siguientes:
- Límites de solicitudes: restringir la frecuencia y el número de peticiones que puede realizar una aplicación.
- Presupuestos: configurar alertas y límites de gasto cuando el proveedor ofrezca estas opciones.
- Control de reintentos: evitar que una solicitud fallida se repita indefinidamente.
- Supervisión del consumo: revisar periódicamente las estadísticas de utilización.
- Límites por tarea: establecer cuántas operaciones puede ejecutar un agente antes de detenerse o solicitar autorización.
Estas medidas resultan especialmente importantes cuando un agente puede encadenar varias llamadas a herramientas para completar una misma instrucción.
También debemos comprobar cómo responde nuestra aplicación cuando se alcanza un límite de consumo o el servicio deja de estar disponible.
4. Validar las solicitudes y las respuestas
Las aplicaciones no deben asumir que toda la información recibida mediante una API es correcta, completa o segura.
Antes de procesar una respuesta, conviene comprobar su estructura, identificar posibles errores y verificar que los datos recibidos cumplen los requisitos esperados.
Del mismo modo, las solicitudes enviadas por nuestra aplicación deben respetar los formatos establecidos y los permisos disponibles.
Esta validación adquiere especial importancia cuando utilizamos modelos de lenguaje para generar los argumentos de una herramienta.
Por ejemplo, si un modelo solicita una operación sobre una base de datos, la aplicación debe comprobar que los parámetros sean válidos y que la operación esté autorizada antes de ejecutarla.
También debemos tener en cuenta que los documentos, las páginas web y las respuestas de servicios externos pueden contener instrucciones maliciosas dirigidas al modelo. Este riesgo se conoce como inyección de instrucciones o prompt injection.
Por ello, los datos externos no deben convertirse automáticamente en instrucciones con autoridad para modificar los permisos o el comportamiento del agente.
5. Supervisar las acciones de los agentes IA
Un agente de inteligencia artificial puede combinar diferentes herramientas para realizar tareas de varios pasos.
Esta capacidad resulta útil para automatizar procesos, pero también exige establecer mecanismos que permitan controlar las operaciones realizadas.
Entre las buenas prácticas encontramos:
- Registrar la actividad: mantener registros de las solicitudes, las herramientas utilizadas y los resultados obtenidos, evitando almacenar innecesariamente información sensible.
- Establecer permisos específicos: limitar las acciones disponibles según las funciones del agente.
- Solicitar confirmación: requerir autorización humana antes de realizar operaciones importantes o difíciles de revertir.
- Definir límites operativos: impedir que el agente ejecute determinadas acciones fuera de las condiciones establecidas.
- Preparar mecanismos de interrupción: permitir detener los procesos automatizados cuando se detecten errores o comportamientos inesperados.
Por ejemplo, un agente que elabora informes financieros podría disponer de permisos para consultar datos y generar documentos, pero no necesariamente para ejecutar operaciones bursátiles.
Si queremos desarrollar un sistema que realice acciones sobre cuentas, servicios o recursos económicos, necesitaremos controles adicionales y procedimientos de autorización adecuados.
6. Proteger las comunicaciones y los datos personales
La seguridad de una API también depende de cómo se transmiten y almacenan los datos.
Cuando utilizamos servicios externos, debemos comprobar que las comunicaciones estén protegidas mediante mecanismos adecuados, como HTTPS, y revisar las políticas de tratamiento de datos del proveedor.
Además, conviene reducir la cantidad de información que enviamos. Una aplicación no debería compartir documentos completos, datos personales o información confidencial cuando únicamente necesita una pequeña parte de esos contenidos.
En determinados proyectos puede resultar conveniente anonimizar información, establecer periodos de conservación o utilizar infraestructuras privadas.
También debemos considerar las obligaciones legales y contractuales que correspondan al tipo de información tratada y a los países donde se desarrolla la actividad.
La privacidad no depende exclusivamente de utilizar modelos abiertos, cerrados o servicios locales. Es una característica que debemos diseñar y supervisar en toda la arquitectura de la aplicación.
7. Ejemplo práctico: un agente IA con acceso seguro a varias APIs
Imaginemos que desarrollamos un agente encargado de consultar información económica, elaborar un informe y enviarlo por correo electrónico.
Para reducir los riesgos, podríamos organizar su funcionamiento de la siguiente manera:
- El agente dispone de credenciales protegidas para consultar las fuentes de información autorizadas.
- Las herramientas utilizadas tienen permisos limitados a las operaciones necesarias.
- La aplicación valida los datos recibidos y controla el número de solicitudes.
- El modelo de lenguaje elabora un borrador del informe utilizando la información disponible.
- El sistema comprueba el formato del documento y muestra una vista previa al usuario.
- El usuario revisa el contenido y autoriza expresamente su envío.
- La herramienta de correo electrónico realiza la operación y registra su resultado.
Este ejemplo demuestra que la seguridad no depende de una única medida. Es necesario combinar autenticación, autorización, validación, supervisión y protección de los datos.
En definitiva, una API bien integrada no solo debe permitir la comunicación entre aplicaciones, sino también garantizar que cada operación se realiza dentro de unos límites definidos y verificables.
APIs y MCP: cómo se conectan los agentes IA con sus herramientas
Las APIs constituyen uno de los principales mecanismos de comunicación entre aplicaciones. Gracias a ellas, los agentes de inteligencia artificial pueden consultar información, acceder a servicios externos y solicitar la ejecución de determinadas operaciones.
Sin embargo, cuando desarrollamos agentes que necesitan utilizar numerosas herramientas, también debemos resolver otro problema: cómo presentar esas herramientas al agente, describir sus funciones y gestionar las conexiones de manera organizada.
En este contexto aparece el Model Context Protocol (MCP), un protocolo abierto diseñado para facilitar la conexión entre aplicaciones de inteligencia artificial y diferentes fuentes de información, herramientas y servicios.
Aunque las APIs y MCP están relacionados, no cumplen exactamente la misma función. Comprender sus diferencias nos permitirá diseñar agentes más flexibles y ampliar sus capacidades.
1. ¿Qué es MCP y para qué sirve?
MCP, cuyas siglas corresponden a Model Context Protocol, es un protocolo que establece una forma estandarizada de conectar aplicaciones de inteligencia artificial con herramientas y fuentes de información externas.
Su objetivo es facilitar la integración entre los sistemas que utilizan modelos de lenguaje y los servicios que proporcionan información o permiten realizar determinadas acciones.
Por ejemplo, una aplicación compatible con MCP puede conectarse a servidores que ofrecen herramientas para consultar documentos, recuperar información de bases de datos o interactuar con otros servicios.
En lugar de desarrollar una integración completamente diferente para cada herramienta, MCP proporciona un conjunto común de mecanismos que permite descubrir las funciones disponibles e intercambiar información de manera estructurada.
No obstante, utilizar MCP no elimina la necesidad de configurar permisos, proteger las credenciales o comprobar que las operaciones solicitadas estén autorizadas.
2. Principales componentes de una conexión MCP
Para comprender su funcionamiento, podemos distinguir tres componentes fundamentales:
- Host MCP: es la aplicación de inteligencia artificial que gestiona las conexiones y utiliza las herramientas disponibles. Puede tratarse de un asistente o de una aplicación que incorpora agentes IA.
- Cliente MCP: es el componente que establece y mantiene la comunicación con un servidor MCP desde la aplicación anfitriona.
- Servidor MCP: es el programa que pone a disposición del cliente determinadas herramientas, recursos o funcionalidades.
Un servidor MCP puede proporcionar acceso a documentos, bases de datos, aplicaciones empresariales o servicios externos.
Por ejemplo, podemos disponer de un servidor MCP que permita consultar una base de datos y otro que ofrezca herramientas relacionadas con un servicio de mensajería.
La aplicación anfitriona administra estas conexiones y determina cómo se presentan las capacidades disponibles al modelo de inteligencia artificial.
El servidor MCP no tiene por qué alojar un modelo de lenguaje. Su función principal consiste en ofrecer capacidades que otras aplicaciones pueden utilizar mediante el protocolo.
3. Diferencias entre una API tradicional y MCP
Una API establece las reglas que permiten comunicarse con una aplicación o servicio. Estas reglas pueden definir las operaciones disponibles, los datos que debemos enviar y el formato de las respuestas.
MCP, por su parte, proporciona una interfaz estandarizada para que las aplicaciones de inteligencia artificial descubran y utilicen herramientas y recursos.
Esto significa que un servidor MCP puede actuar como intermediario entre un agente IA y una API tradicional.
Por ejemplo, un proveedor de información financiera puede ofrecer una API REST para consultar determinados datos. Un desarrollador podría crear un servidor MCP que utilice esa API y presente sus operaciones como herramientas compatibles con MCP.
De esta manera, una aplicación de inteligencia artificial compatible con el protocolo podría descubrir y utilizar dichas herramientas sin tener que incorporar directamente todos los detalles de la API original.
Sin embargo, MCP no sustituye a las APIs. Ambas tecnologías pueden trabajar conjuntamente, ya que resuelven problemas diferentes dentro de la arquitectura de una aplicación.
4. Herramientas, recursos e instrucciones en MCP
MCP contempla diferentes mecanismos que permiten ampliar las capacidades de una aplicación de inteligencia artificial.
Entre ellos destacan:
- Herramientas (tools): permiten solicitar operaciones, como consultar una base de datos, realizar una búsqueda o ejecutar una función determinada.
- Recursos (resources): proporcionan acceso a información que la aplicación puede incorporar al contexto de trabajo, como documentos o datos estructurados.
- Plantillas de instrucciones (prompts): ofrecen estructuras reutilizables que facilitan determinadas interacciones con los modelos de lenguaje.
Estos mecanismos permiten organizar las capacidades que un servidor MCP pone a disposición de las aplicaciones conectadas.
No obstante, que un servidor ofrezca una herramienta no significa que el agente deba ejecutarla automáticamente. La aplicación anfitriona debe establecer las condiciones de utilización, los permisos y los mecanismos de aprobación correspondientes.
5. Ejemplo práctico: un agente IA que utiliza APIs y MCP
Imaginemos que queremos desarrollar un agente de inteligencia artificial capaz de consultar información financiera, analizar documentos y preparar informes periódicos.
Podríamos construir una arquitectura que combinara APIs tradicionales con servidores MCP.
Su funcionamiento sería el siguiente:
- El usuario solicita al agente un informe sobre determinados acontecimientos económicos.
- La aplicación interpreta la solicitud mediante un modelo de lenguaje y determina qué información necesita.
- El agente dispone de herramientas ofrecidas por un servidor MCP conectado a una API de información financiera.
- La aplicación solicita la ejecución de las herramientas autorizadas y recibe los datos correspondientes.
- Otro servidor MCP proporciona acceso a documentos o archivos que el usuario ha autorizado consultar.
- La aplicación organiza la información y el modelo de lenguaje elabora un borrador del informe.
- El usuario revisa el resultado antes de que se almacene o se envíe mediante otra herramienta.
En este ejemplo, las APIs permiten acceder a los servicios externos, mientras que MCP facilita una forma estandarizada de presentar determinadas herramientas al agente.
La aplicación que coordina el sistema continúa siendo responsable de gestionar las conexiones, validar los resultados y controlar las operaciones autorizadas.
6. Ventajas y limitaciones de utilizar MCP
Una de las principales ventajas de MCP es que facilita la reutilización de integraciones entre diferentes aplicaciones compatibles con el protocolo.
También permite organizar herramientas y recursos mediante una interfaz común, lo que puede simplificar determinados proyectos que necesitan conectarse con varios servicios.
Sin embargo, adoptar MCP no significa que todas las aplicaciones sean automáticamente compatibles ni que cualquier herramienta funcione sin configuración adicional.
Los desarrolladores deben comprobar las versiones del protocolo, las capacidades implementadas por cada aplicación y los mecanismos de autenticación disponibles.
Además, incorporar servidores externos introduce nuevas consideraciones de seguridad. Un servidor MCP debe tratarse como un componente que necesita controles de acceso, supervisión y una evaluación adecuada de su procedencia.
Los resultados obtenidos mediante herramientas externas también deben considerarse información potencialmente no confiable, especialmente cuando pueden influir en las acciones posteriores de un agente.
7. El papel de las APIs y MCP en el desarrollo de agentes IA
A medida que desarrollamos aplicaciones de inteligencia artificial más complejas, la capacidad para conectar modelos, herramientas y fuentes de información adquiere una importancia creciente.
Las APIs permiten establecer conexiones con servicios externos, mientras que protocolos como MCP proporcionan mecanismos estandarizados para integrar determinadas capacidades en aplicaciones de inteligencia artificial.
Estas tecnologías también pueden combinarse con sistemas de ejecución local, modelos de pesos abiertos y servicios comerciales.
Sin embargo, la interoperabilidad no debe confundirse con la autonomía ilimitada. Un agente necesita reglas de funcionamiento, permisos definidos y mecanismos de supervisión, independientemente de las tecnologías que utilice.
Comprender cómo se complementan las APIs y MCP constituye una base útil para diseñar agentes de inteligencia artificial capaces de trabajar con diferentes herramientas sin perder el control sobre sus operaciones.
Conclusión: las APIs son fundamentales para conectar los agentes IA
Las APIs constituyen una tecnología esencial para conectar aplicaciones, intercambiar información y desarrollar sistemas capaces de utilizar servicios externos.
A lo largo de este artículo hemos explicado qué es una API, cómo funciona y cuáles son algunas de las tecnologías más utilizadas, como REST, SOAP, GraphQL y WebSocket. También hemos analizado su importancia para acceder a modelos de lenguaje y ampliar las capacidades de los agentes de inteligencia artificial.
Gracias a estas interfaces, un agente IA puede consultar bases de datos, recuperar información actualizada, interactuar con aplicaciones y solicitar determinadas operaciones mediante herramientas autorizadas.
Sin embargo, conectar un agente con una API no significa que deba disponer de acceso ilimitado. La autenticación, la gestión de permisos, la protección de credenciales y la supervisión de las operaciones son aspectos fundamentales para desarrollar aplicaciones seguras.
También hemos introducido MCP, un protocolo que facilita la integración de herramientas y fuentes de información en aplicaciones de inteligencia artificial. Las APIs y MCP son tecnologías complementarias que pueden combinarse dentro de una misma arquitectura.
En definitiva, comprender cómo funcionan las APIs es un paso importante para pasar de utilizar modelos de lenguaje como asistentes conversacionales a desarrollar agentes IA capaces de interactuar con diferentes herramientas y servicios.
Preguntas frecuentes sobre las APIs
¿Qué es una API explicado de forma sencilla?
Una API es una interfaz que permite que dos aplicaciones se comuniquen siguiendo unas reglas establecidas.
Por ejemplo, una aplicación puede utilizar una API para consultar la previsión meteorológica, recuperar información de una base de datos o enviar un mensaje mediante un servicio externo.
La API define cómo deben realizarse las solicitudes y cómo se intercambia la información entre los sistemas.
¿Para qué sirve una API en inteligencia artificial?
Una API puede utilizarse para integrar un modelo de inteligencia artificial en una aplicación o para conectar esa aplicación con servicios y herramientas externas.
Por ejemplo, un agente IA puede utilizar una API para consultar información actualizada, recuperar documentos o solicitar el envío de un informe.
Estas conexiones permiten desarrollar aplicaciones que combinan las capacidades de los modelos de lenguaje con las funciones de otros sistemas.
¿Cuál es la diferencia entre una API y MCP?
Una API define cómo se comunican diferentes aplicaciones o componentes de software.
MCP es un protocolo abierto que estandariza determinadas conexiones entre aplicaciones de inteligencia artificial, herramientas y fuentes de información.
Un servidor MCP puede utilizar APIs tradicionales para acceder a servicios externos y presentar sus funciones mediante herramientas compatibles con el protocolo.
Por tanto, MCP no sustituye necesariamente a las APIs: ambas tecnologías pueden trabajar conjuntamente.
¿Es necesario saber programar para utilizar una API?
Depende de la herramienta y del objetivo.
Para desarrollar una integración personalizada suele ser necesario disponer de conocimientos de programación y comprender la documentación técnica de la API.
Sin embargo, existen plataformas de automatización y herramientas visuales que permiten conectar determinados servicios mediante configuraciones predefinidas, sin tener que escribir toda la integración desde cero.
En cualquier caso, es importante comprender los permisos, las credenciales y las condiciones de utilización de los servicios conectados.
¿Se pueden utilizar APIs gratuitas para crear agentes IA?
Sí. Existen servicios que ofrecen APIs gratuitas, planes de prueba o determinados niveles de utilización sin coste.
Sin embargo, sus condiciones pueden variar. Algunas interfaces establecen límites de solicitudes, restringen determinadas funciones o requieren contratar un plan de pago cuando aumenta el consumo.
Además, utilizar una API gratuita no significa que todos los componentes del agente sean gratuitos. El modelo de lenguaje, el alojamiento y otros servicios pueden generar costes adicionales.
Antes de desarrollar un proyecto, conviene consultar la documentación y las condiciones vigentes de cada proveedor.
Continúa aprendiendo sobre inteligencia artificial
Comprender cómo funcionan las APIs es fundamental para desarrollar aplicaciones y agentes capaces de utilizar herramientas externas.
Si quieres seguir profundizando en estos conceptos, puedes consultar los siguientes contenidos:
Agentes de inteligencia artificial: guía y directorio
Descubre qué son los agentes IA, cómo funcionan y cuáles son las principales tecnologías que forman parte de su ecosistema.
LLM: qué son y cómo funcionan los modelos de lenguaje
Conoce el funcionamiento de los modelos de lenguaje que permiten interpretar instrucciones, generar contenido y desarrollar numerosas aplicaciones de inteligencia artificial.
Modelos de IA abiertos y cerrados: diferencias, ventajas y aplicaciones
Comprende las diferencias entre las distintas alternativas disponibles para seleccionar los modelos que pueden formar parte de una aplicación o un agente IA.
Ver todas las entradas del blog
⚠️ Aviso importante
El contenido de este artículo tiene una finalidad exclusivamente educativa e informativa. Los ejemplos de APIs, agentes de inteligencia artificial y conexiones con servicios externos son ilustrativos y no constituyen instrucciones para operar sobre sistemas reales sin las autorizaciones correspondientes.
Las características, los precios, las condiciones de acceso y los mecanismos de seguridad de las APIs pueden variar según el proveedor. Antes de implementar cualquier integración, consulta su documentación oficial y establece los controles técnicos y organizativos adecuados.
Los ejemplos relacionados con información financiera no constituyen asesoramiento de inversión ni garantizan la exactitud o disponibilidad de los datos proporcionados por terceros.